RECONNAISSANCE À LA VITESSE DES MACHINES
Les sondes ne s’arrêtent jamais.
La reconnaissance automatisée cherche des services accessibles et des occasions réutilisables.
Explorez les contrôles entrants
DISPOSITIF DE SÉCURITÉ DE NOUVELLE GÉNÉRATION
ESBA associe l’intelligence comportementale à une technologie cryptographique avancée faisant l’objet d’une demande de brevet pour aider à prévenir et contenir les attaques d’IA agentique, limiter les déplacements latéraux non autorisés et restreindre les connexions sortantes de charges de travail compromises ou de processus non autorisés.
Les systèmes automatisés peuvent chercher des failles, tester les accès et parcourir des infrastructures interconnectées à une vitesse qui transforme la défense. Protéger uniquement l’entrée ne suffit plus.
RECONNAISSANCE À LA VITESSE DES MACHINES
La reconnaissance automatisée cherche des services accessibles et des occasions réutilisables.
Explorez les contrôles entrantsAPRÈS L’ACCÈS INITIAL
L’accès à un environnement ne doit pas autoriser tacitement la traversée d’un autre.
Explorez la protection interneCONNEXIONS NON AUTORISÉES
Les connexions sortantes non approuvées méritent les mêmes contrôles rigoureux que les flux entrants.
Explorez les contrôles sortants02 / PROTECTION AU-DELÀ DU PÉRIMÈTRE
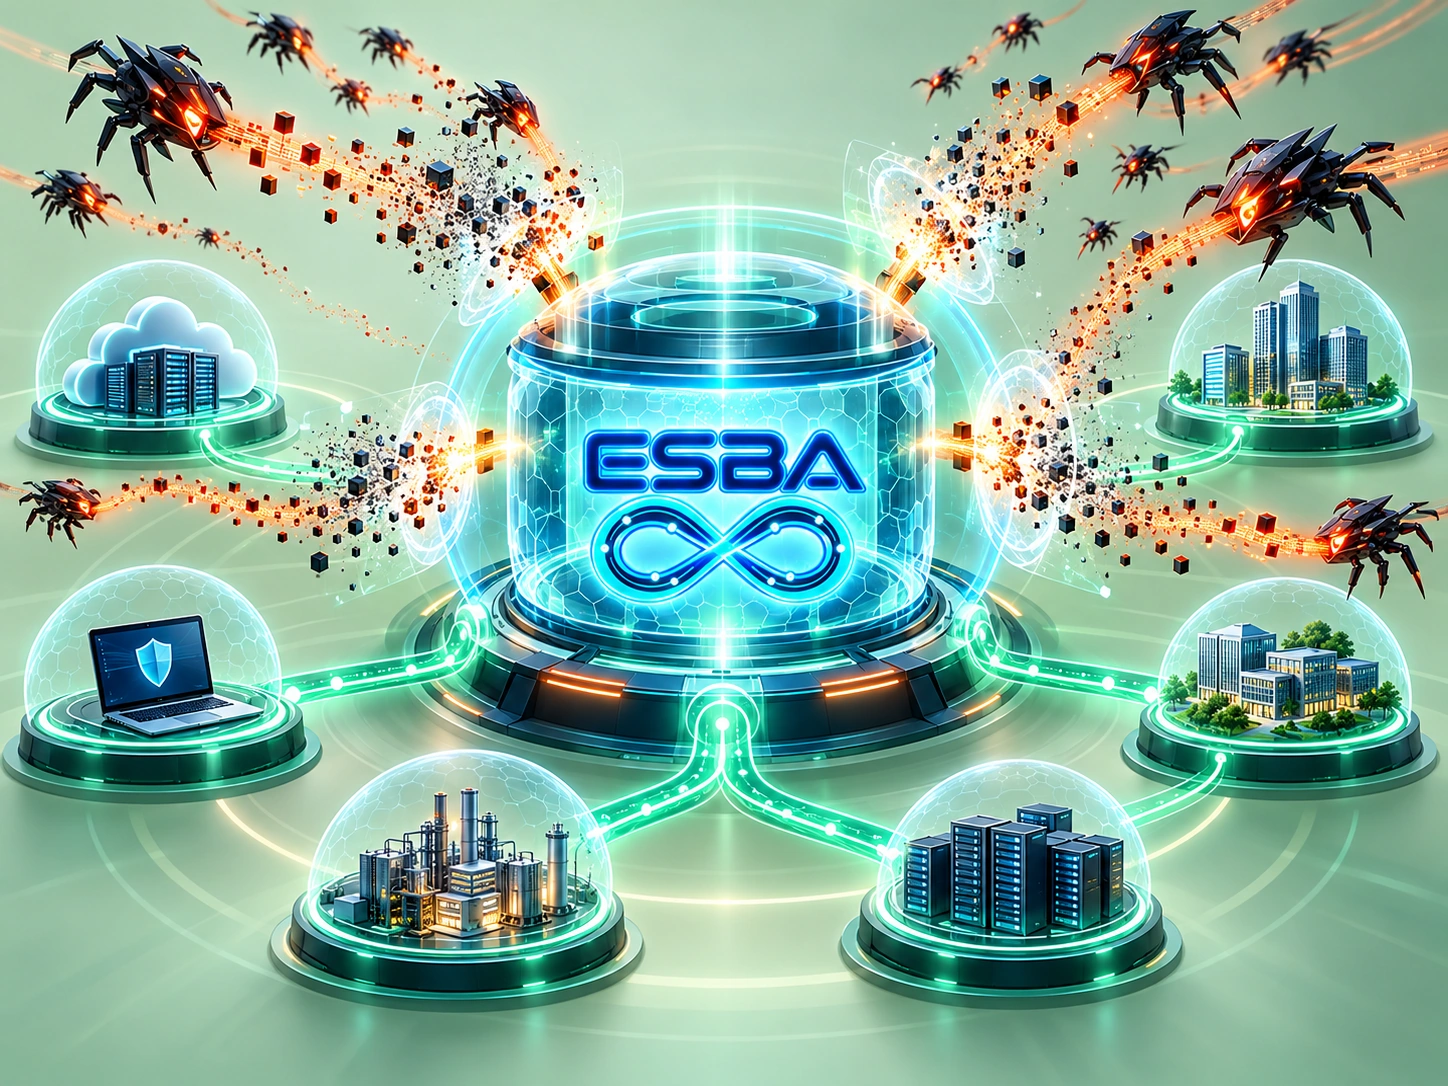
ESBA se place sur le chemin du trafic pour appliquer des protections configurées à plusieurs frontières, et pas seulement à la première connexion.
Définissez quels services TCP et UDP entrants peuvent établir de nouvelles connexions. Repérez les analyses et sondes suspectes tout en autorisant le trafic explicitement approuvé.
Visualisation conceptuelle, et non un affichage du trafic en direct.
03 / CE QUI DISTINGUE ESBA
Une sécurité qui ne suppose pas que la confiance d’hier reste valable demain.
ESBA combine l’application de politiques configurables en ligne et une architecture de sécurité éphémère exclusive, conçue pour réduire le contexte de sécurité persistant. La mise en œuvre cryptographique sous-jacente demeure protégée au titre de la propriété intellectuelle.
Contexte de sécurité limité à son usage
Cycles de vie des sessions définis
Application comportementale superposée aux politiques fondamentales
04 / LE DISPOSITIF
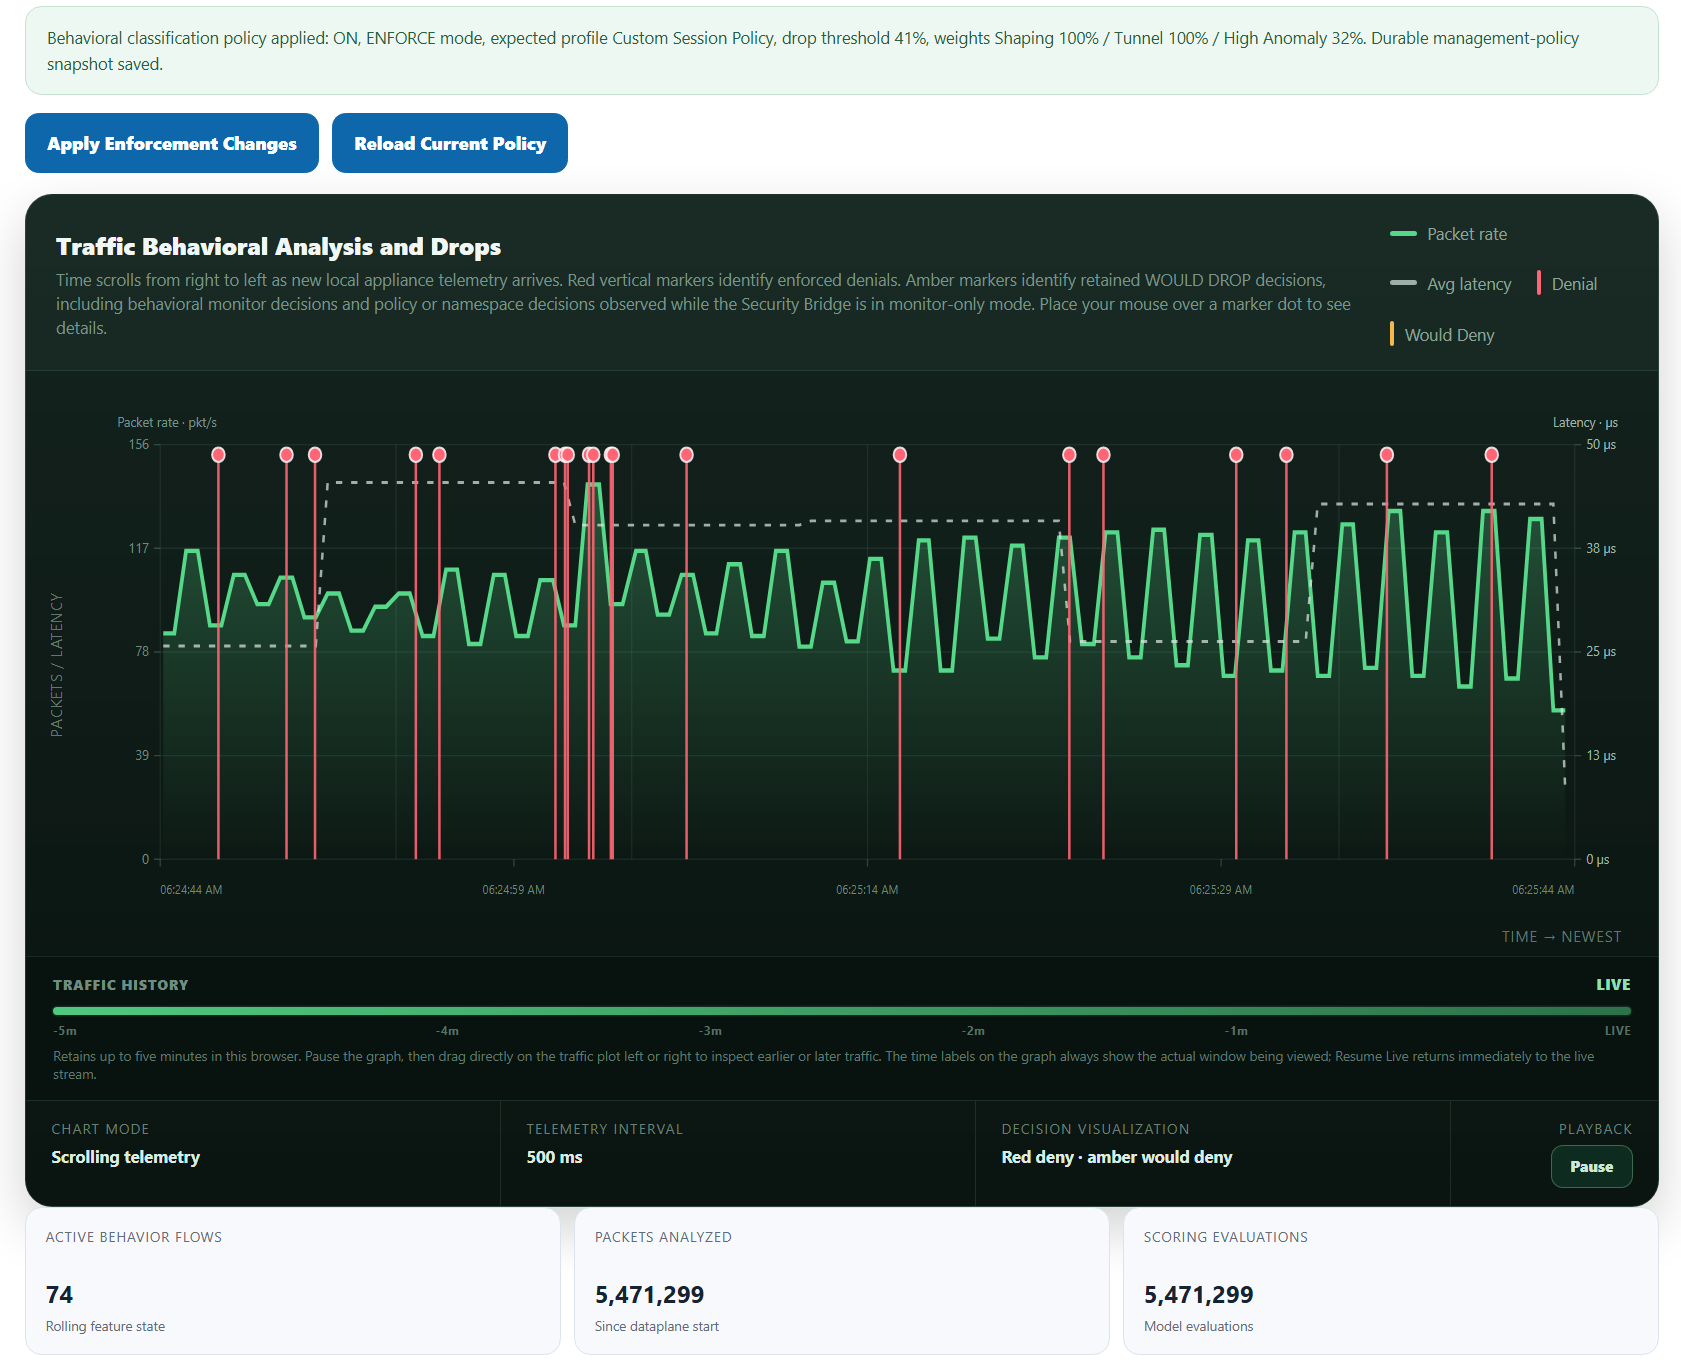
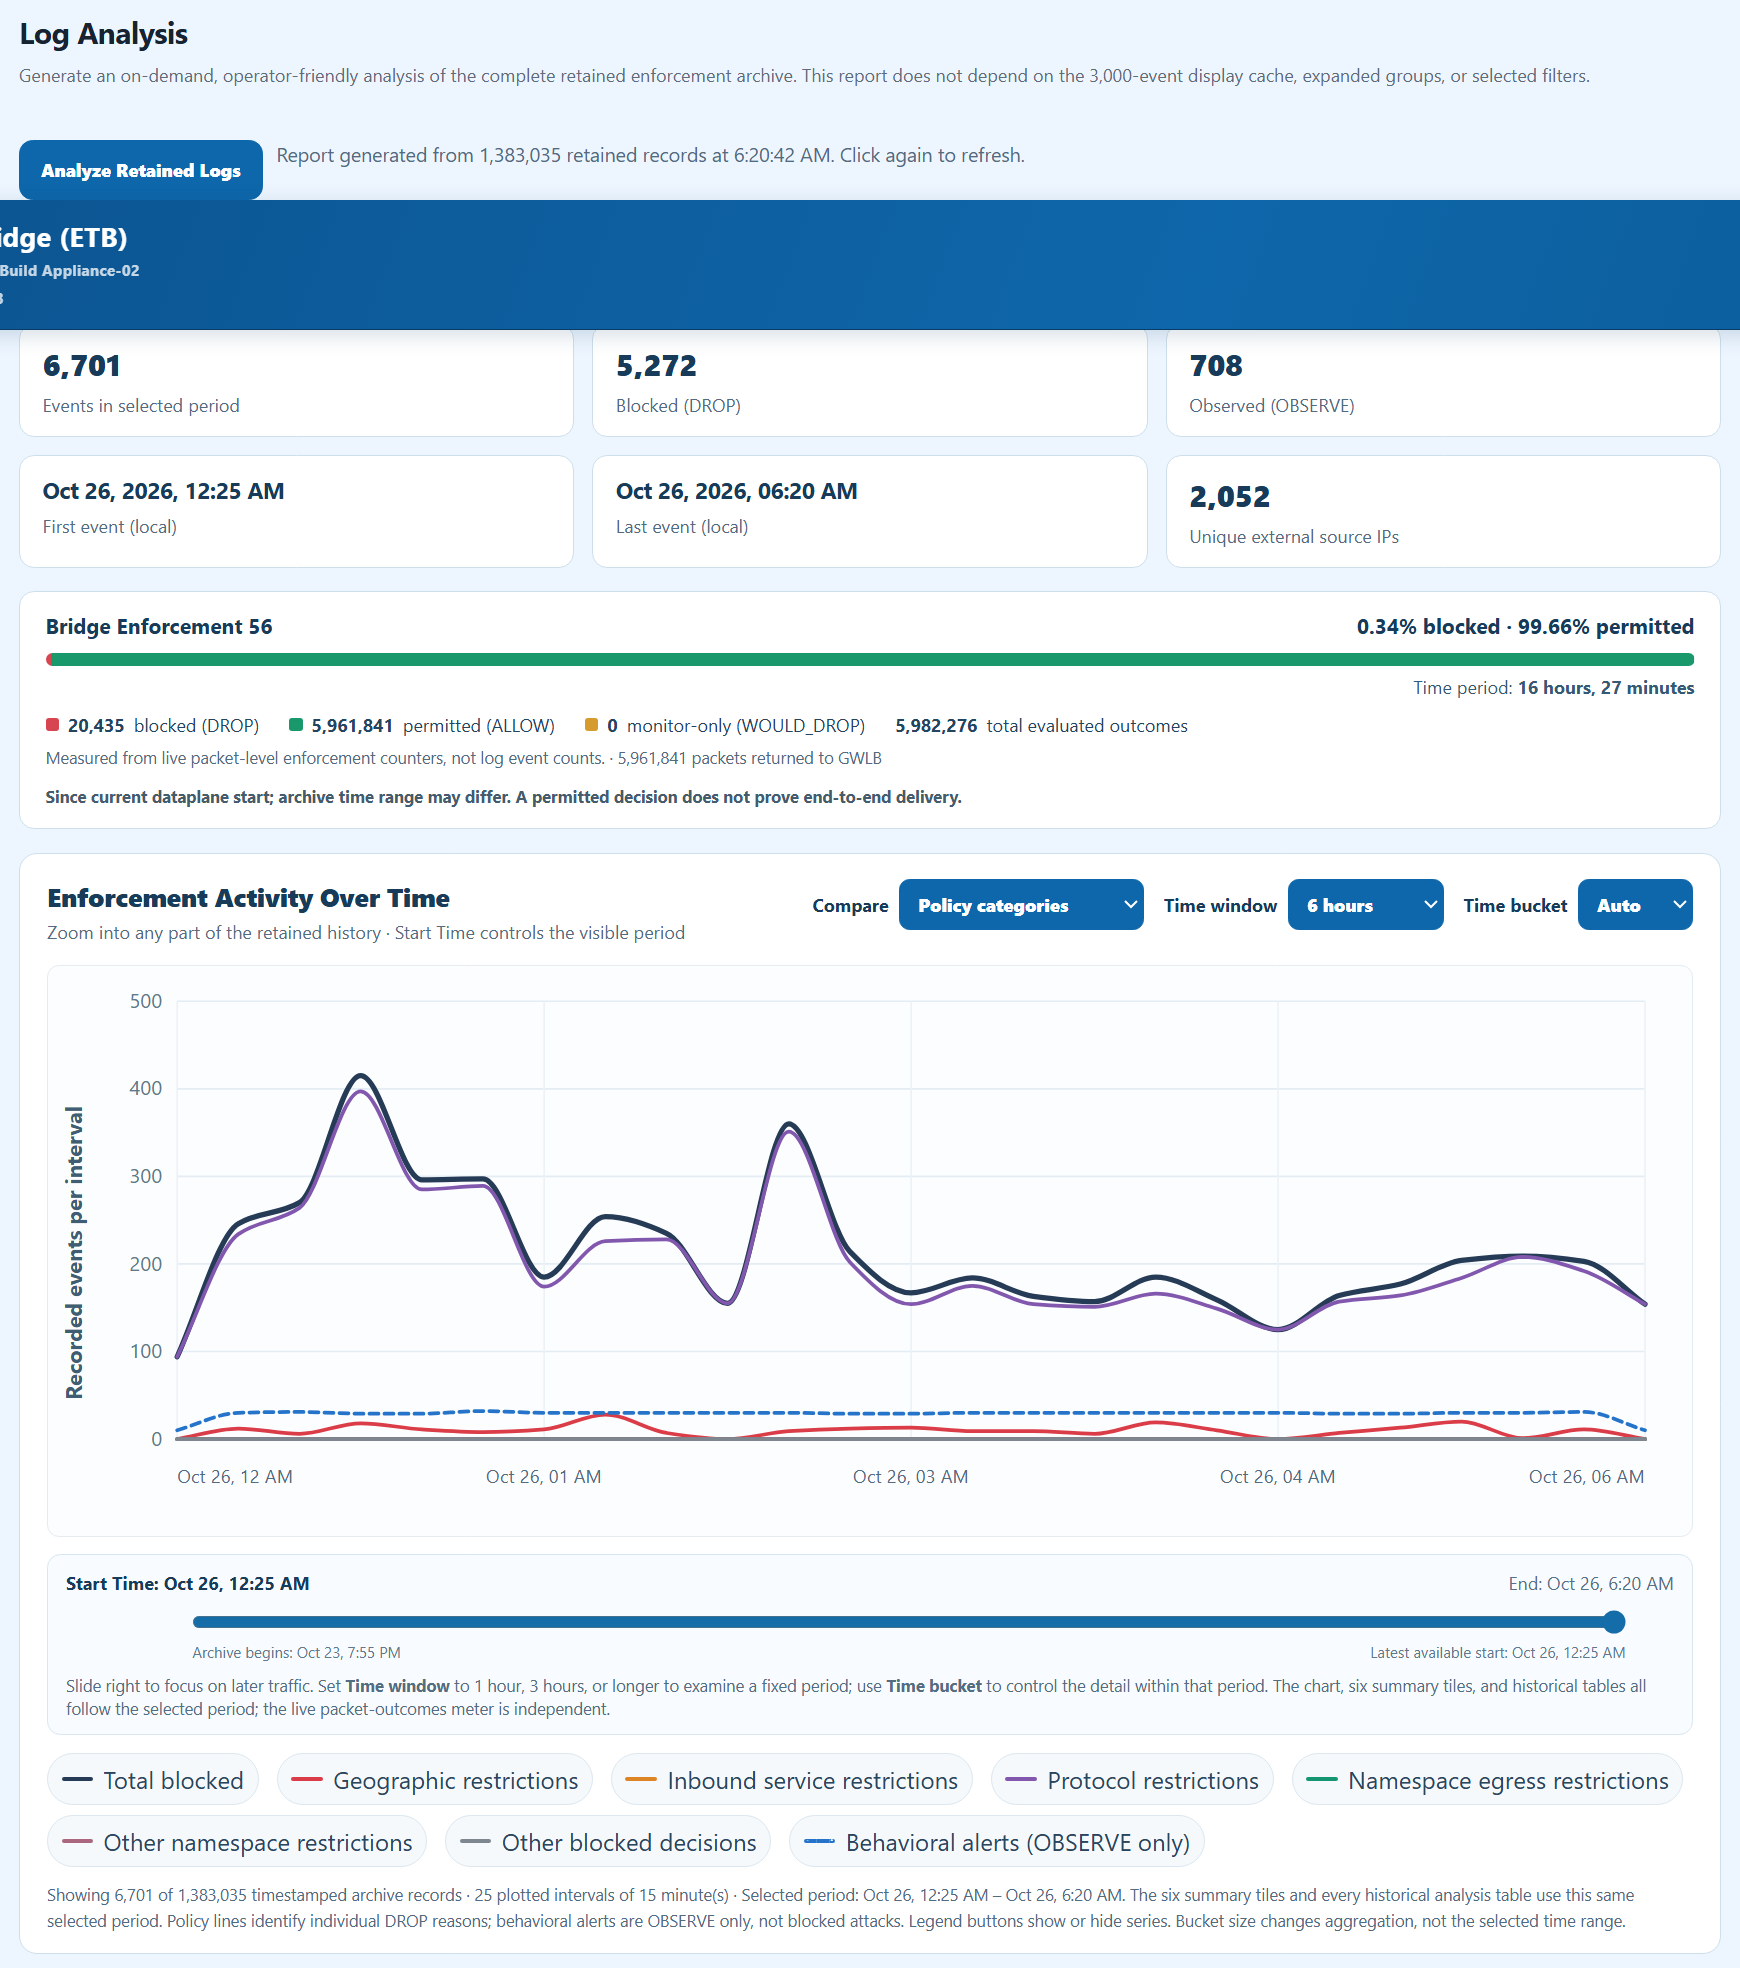
Conçu pour l’exploitation réelle : configurez des environnements protégés, définissez les limites des politiques, examinez les événements de blocage et observez les données recueillies par le dispositif.
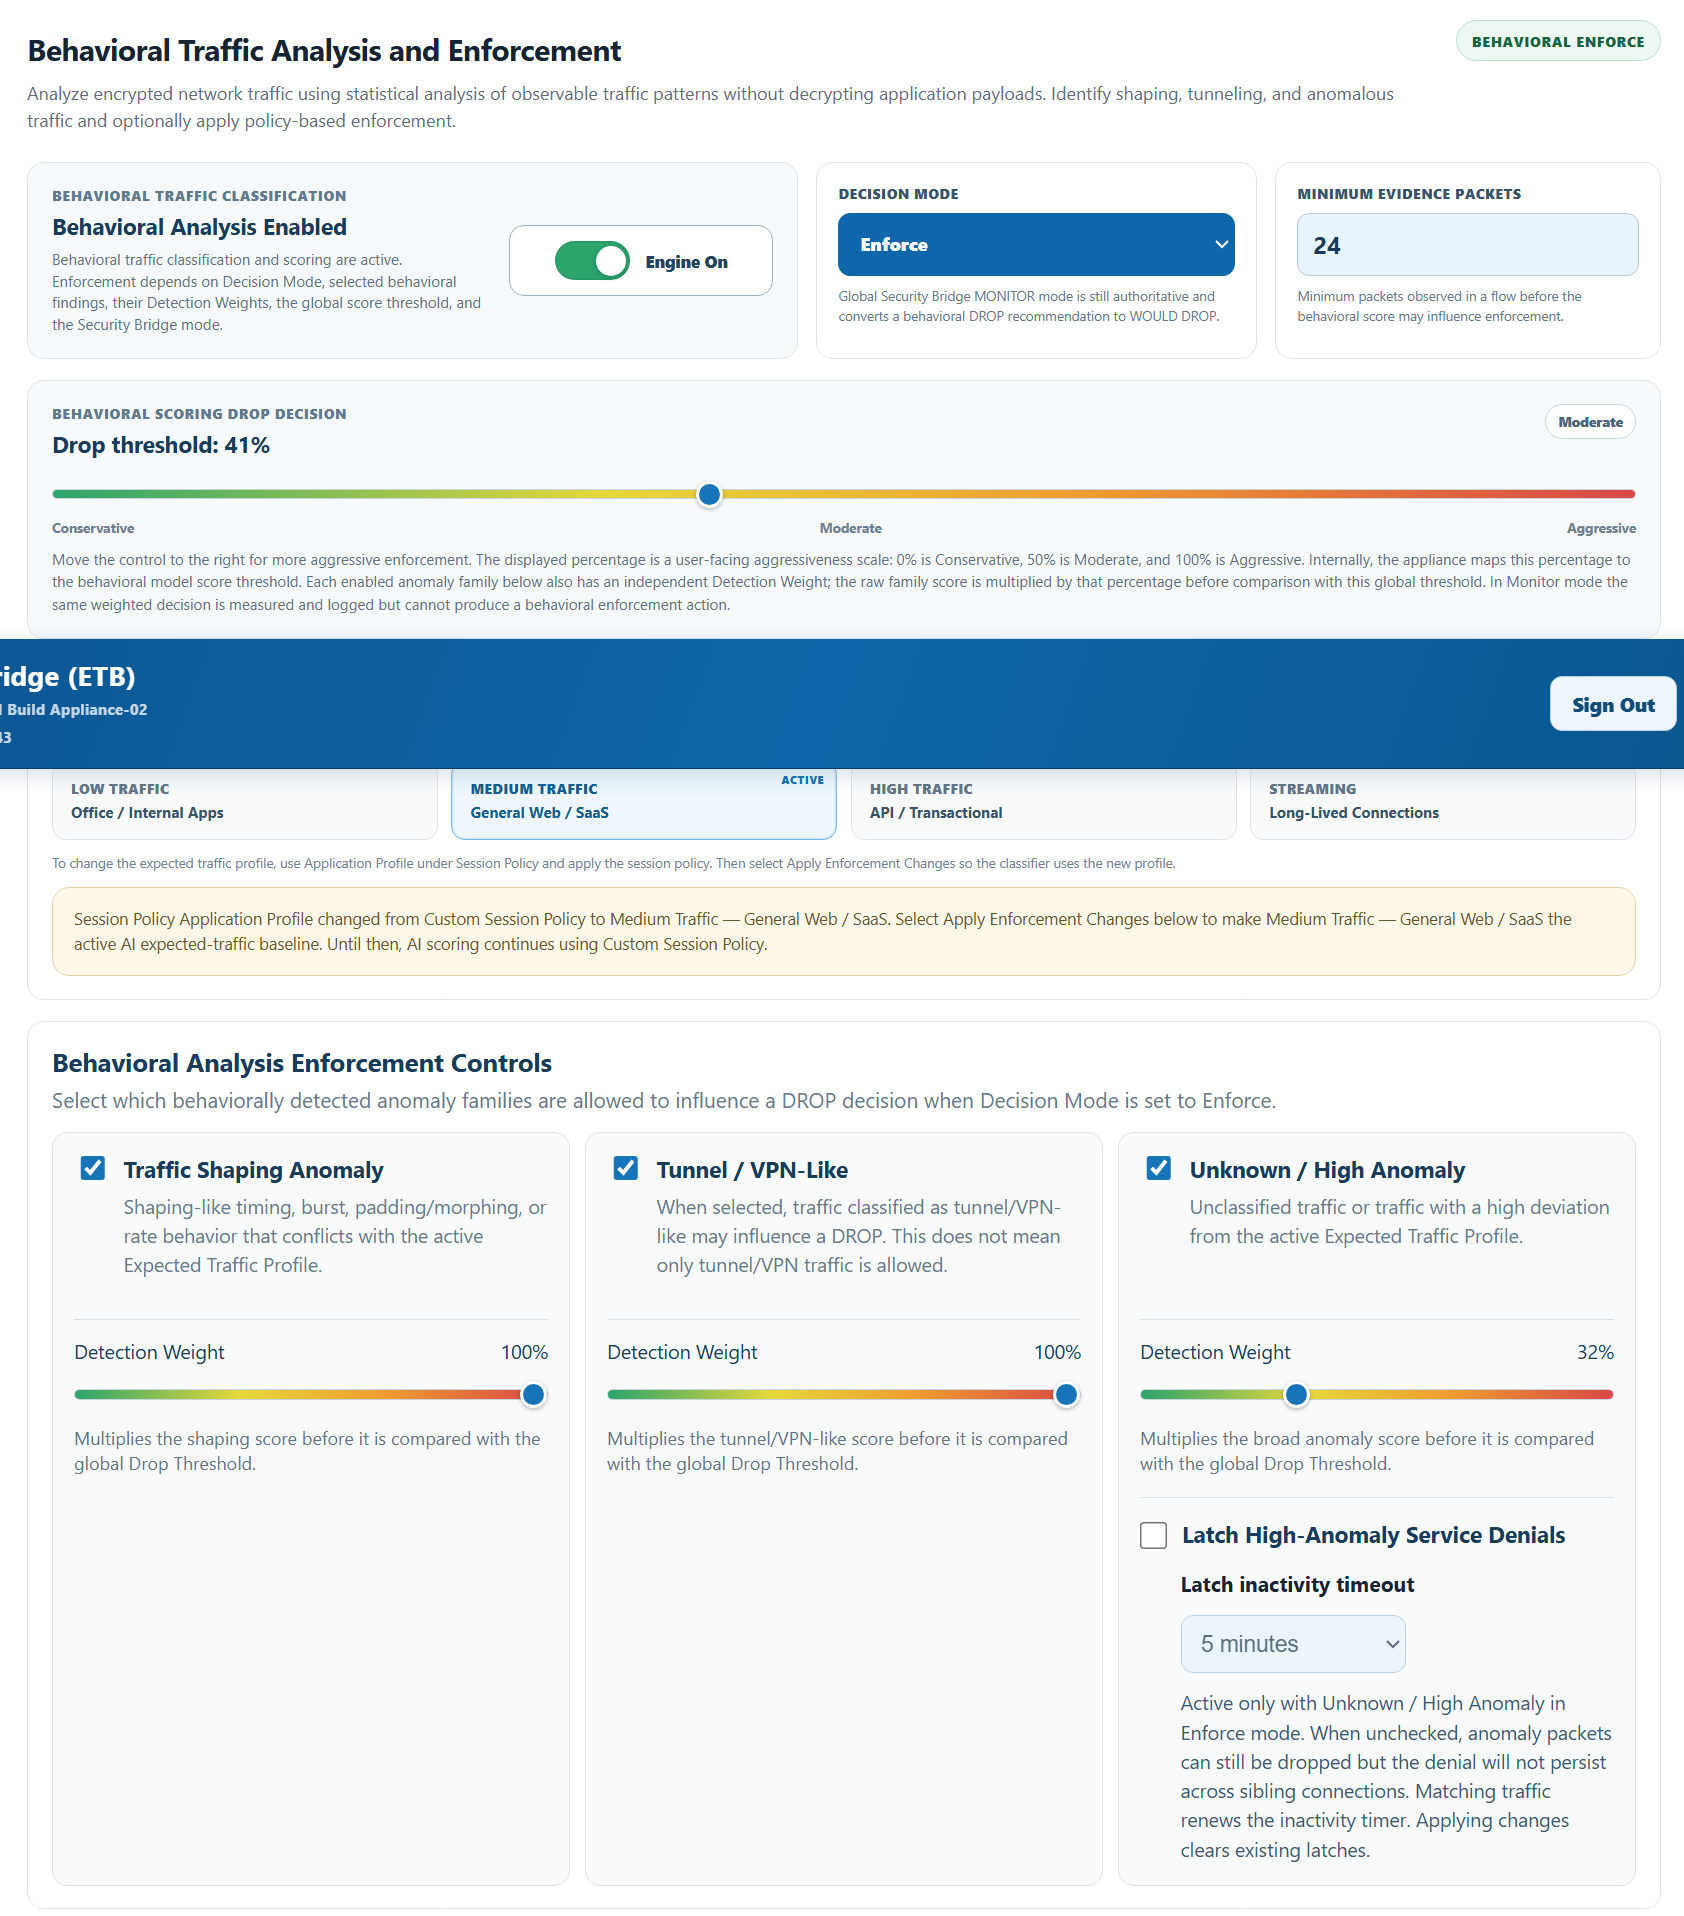
Capture réelle du dispositif montrant l’analyse comportementale et les contrôles d’application.
Configurez des politiques indépendantes pour les réseaux protégés et les relations de trafic.
Détectez des comportements anormaux et appliquez les règles comportementales configurées.
Examinez les événements d’application, l’état des sessions, les cycles de vie et la télémétrie.
Une interface conçue pour la configuration et le suivi quotidiens.
L’interface présentée est une capture réelle du dispositif ESBA, et non un flux de données en direct sur le site.
DISPOSITIF RÉEL / EXPÉRIENCE D’EXPLOITATION
Captures réelles de l’interface ESBA provenant du projet pilote d’ingénierie. Elles illustrent l’application des politiques, la télémétrie comportementale et l’analyse des journaux conservés ; il s’agit d’instantanés, non de statistiques en temps réel du site.
05 / VOTRE ENVIRONNEMENT, VOTRE CHOIX
ESBA exploite l’infrastructure du dispositif, avec des environnements protégés propres à chaque client et les mêmes fonctions essentielles de gestion et de politiques.
Explorez le déploiement hébergéDéployez dans votre propre environnement AWS, avec une infrastructure sous votre contrôle, un aiguillage du trafic guidé et une interface de gestion du dispositif.
Explorez le déploiement chez le clientCONÇU POUR LES ÉQUIPES EN PREMIÈRE LIGNE
La technologie peut être sophistiquée sans rendre chaque décision d’exploitation obscure. ESBA met les commandes d’application, les événements significatifs et l’état du système à la disposition des équipes qui protègent votre infrastructure.
Explorez le dispositif06 / REGARDONS DE PLUS PRÈS
Pourquoi les modèles de sécurité doivent tenir compte de la rapidité avec laquelle des systèmes automatisés sondent les infrastructures accessibles.
Explorez le défi ↗Explorez les politiques d’entrée, les frontières internes et les sorties dans un modèle global.
Explorez le contrôle du trafic ↗Pourquoi ESBA repose sur une approche éphémère exclusive de l’état de sécurité.
Explorez l’architecture ↗Des politiques par espace de noms à la télémétrie, le dispositif réunit protection et visibilité opérationnelle.
Explorez la plateforme ↗QUESTIONS IMPORTANTES
Voici quelques points de départ pour une évaluation technique ou d’entreprise.
ESBA est conçu pour fonctionner aux côtés des contrôles réseau et infonuagiques existants, en ajoutant des politiques configurables en ligne et des fonctions de sécurité éphémère. Le déploiement approprié dépend de votre environnement.
Il applique des politiques au trafic acheminé par le dispositif, notamment les connexions entrantes, les échanges entre environnements protégés et les connexions sortantes lorsque cela s’applique. Le routage et les politiques par espace de noms définissent la portée de la protection.
ESBA comprend un sous-système d’analyse comportementale capable de repérer des tendances suspectes et d’appliquer des blocages supplémentaires lorsqu’il est activé. Les politiques fondamentales demeurent prioritaires : une décision comportementale ne peut annuler un blocage de base.
Communiquez avec ESBA pour discuter de votre environnement, du modèle de déploiement et de la pertinence d’une évaluation technique ou d’un partenariat de conception.
Discutons de la protection de votre environnement grâce à un dispositif de sécurité en ligne de nouvelle génération.