RECONHECIMENTO EM VELOCIDADE DE MÁQUINA
A sondagem não para.
O reconhecimento automatizado procura serviços acessíveis e oportunidades reutilizáveis.
Explore o controle de entrada
DISPOSITIVO DE SEGURANÇA DE NOVA GERAÇÃO
A ESBA combina inteligência comportamental com tecnologia criptográfica avançada com pedido de patente pendente para ajudar a prevenir e conter ataques de IA agêntica, limitar movimentos laterais não autorizados e restringir conexões de saída de cargas de trabalho comprometidas ou processos não autorizados.
Sistemas automatizados podem buscar brechas, testar acessos e atravessar infraestruturas conectadas em uma velocidade que transforma o trabalho de defesa. Proteger apenas a entrada já não é suficiente.
RECONHECIMENTO EM VELOCIDADE DE MÁQUINA
O reconhecimento automatizado procura serviços acessíveis e oportunidades reutilizáveis.
Explore o controle de entradaAPÓS O ACESSO INICIAL
Acessar um ambiente não deve conceder automaticamente permissão para atravessar outro.
Explore a proteção internaCONEXÕES NÃO AUTORIZADAS
Conexões de saída não aprovadas exigem controles tão rigorosos quanto o tráfego de entrada.
Explore o controle de saída02 / PROTEÇÃO ALÉM DO PERÍMETRO
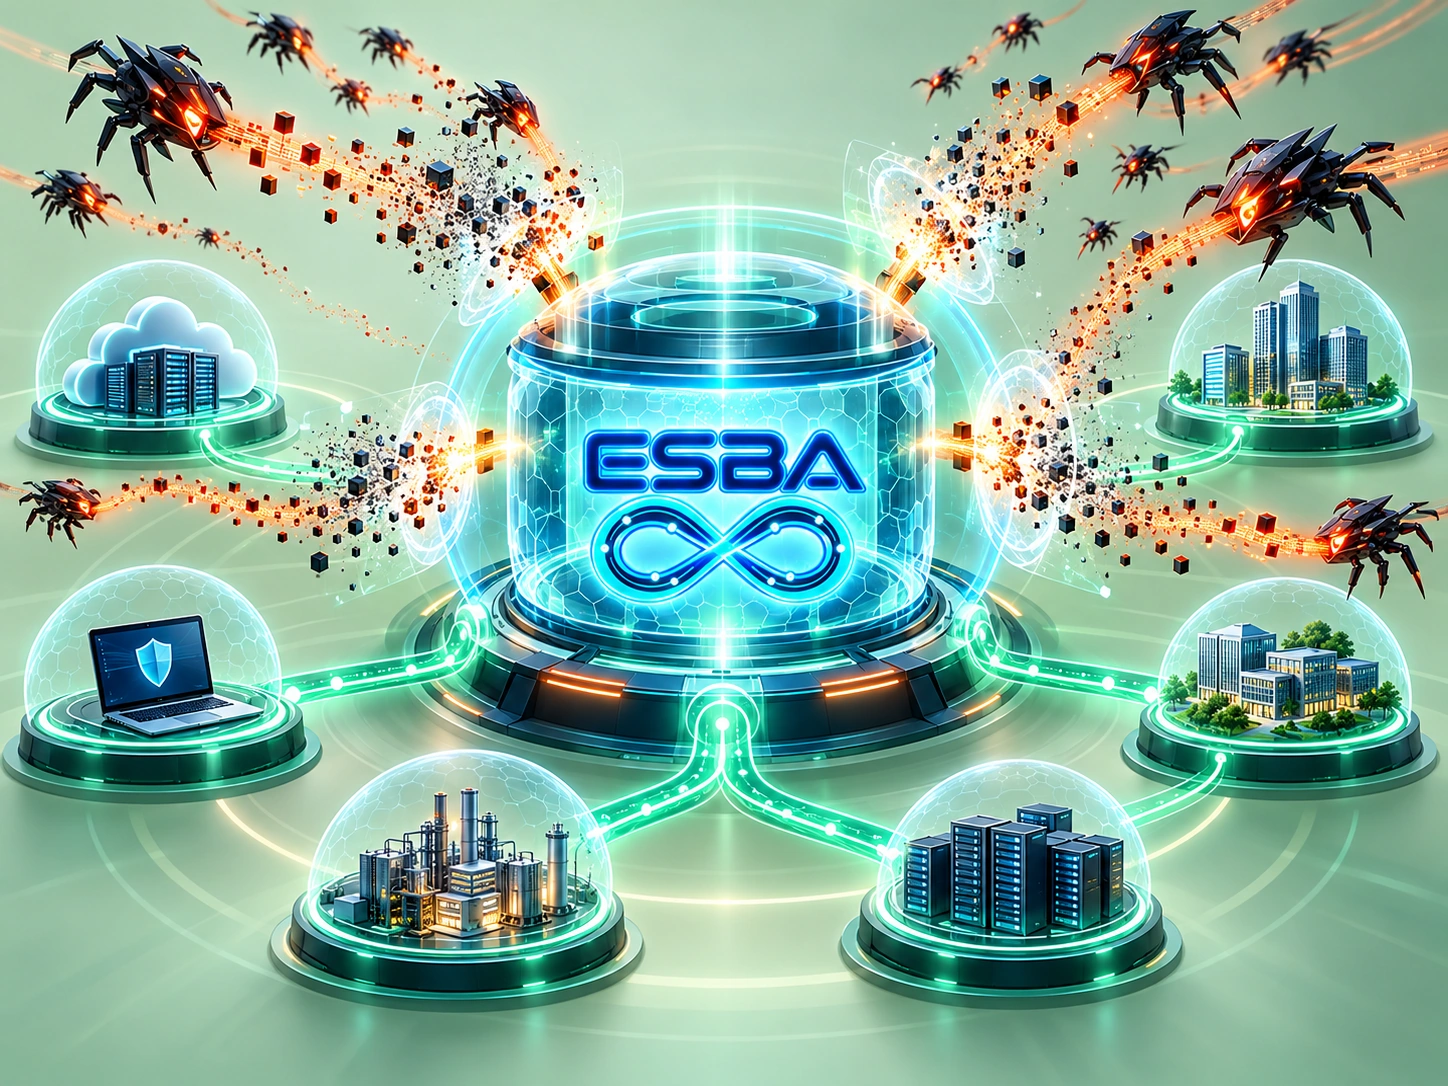
A ESBA atua no caminho do tráfego para aplicar proteção configurada em vários limites, não apenas quando uma conexão chega pela primeira vez.
Defina quais serviços TCP e UDP de entrada podem iniciar novas conexões. Identifique varreduras e sondagens suspeitas, permitindo o tráfego explicitamente autorizado.
Visualização conceitual, não uma exibição de tráfego em tempo real.
03 / O QUE DIFERENCIA A ESBA
Uma segurança que não pressupõe que a confiança de ontem continue válida amanhã.
A ESBA combina aplicação de políticas em linha configuráveis com uma arquitetura proprietária de segurança efêmera, projetada para reduzir o contexto de segurança persistente. A implementação criptográfica subjacente permanece protegida como propriedade intelectual.
Contexto de segurança vinculado à finalidade
Ciclos de vida de sessão definidos
Aplicação comportamental complementar à política principal
04 / O DISPOSITIVO
Criado para operações reais: configure ambientes protegidos, defina limites de políticas, analise eventos de aplicação e examine o que o dispositivo observa.
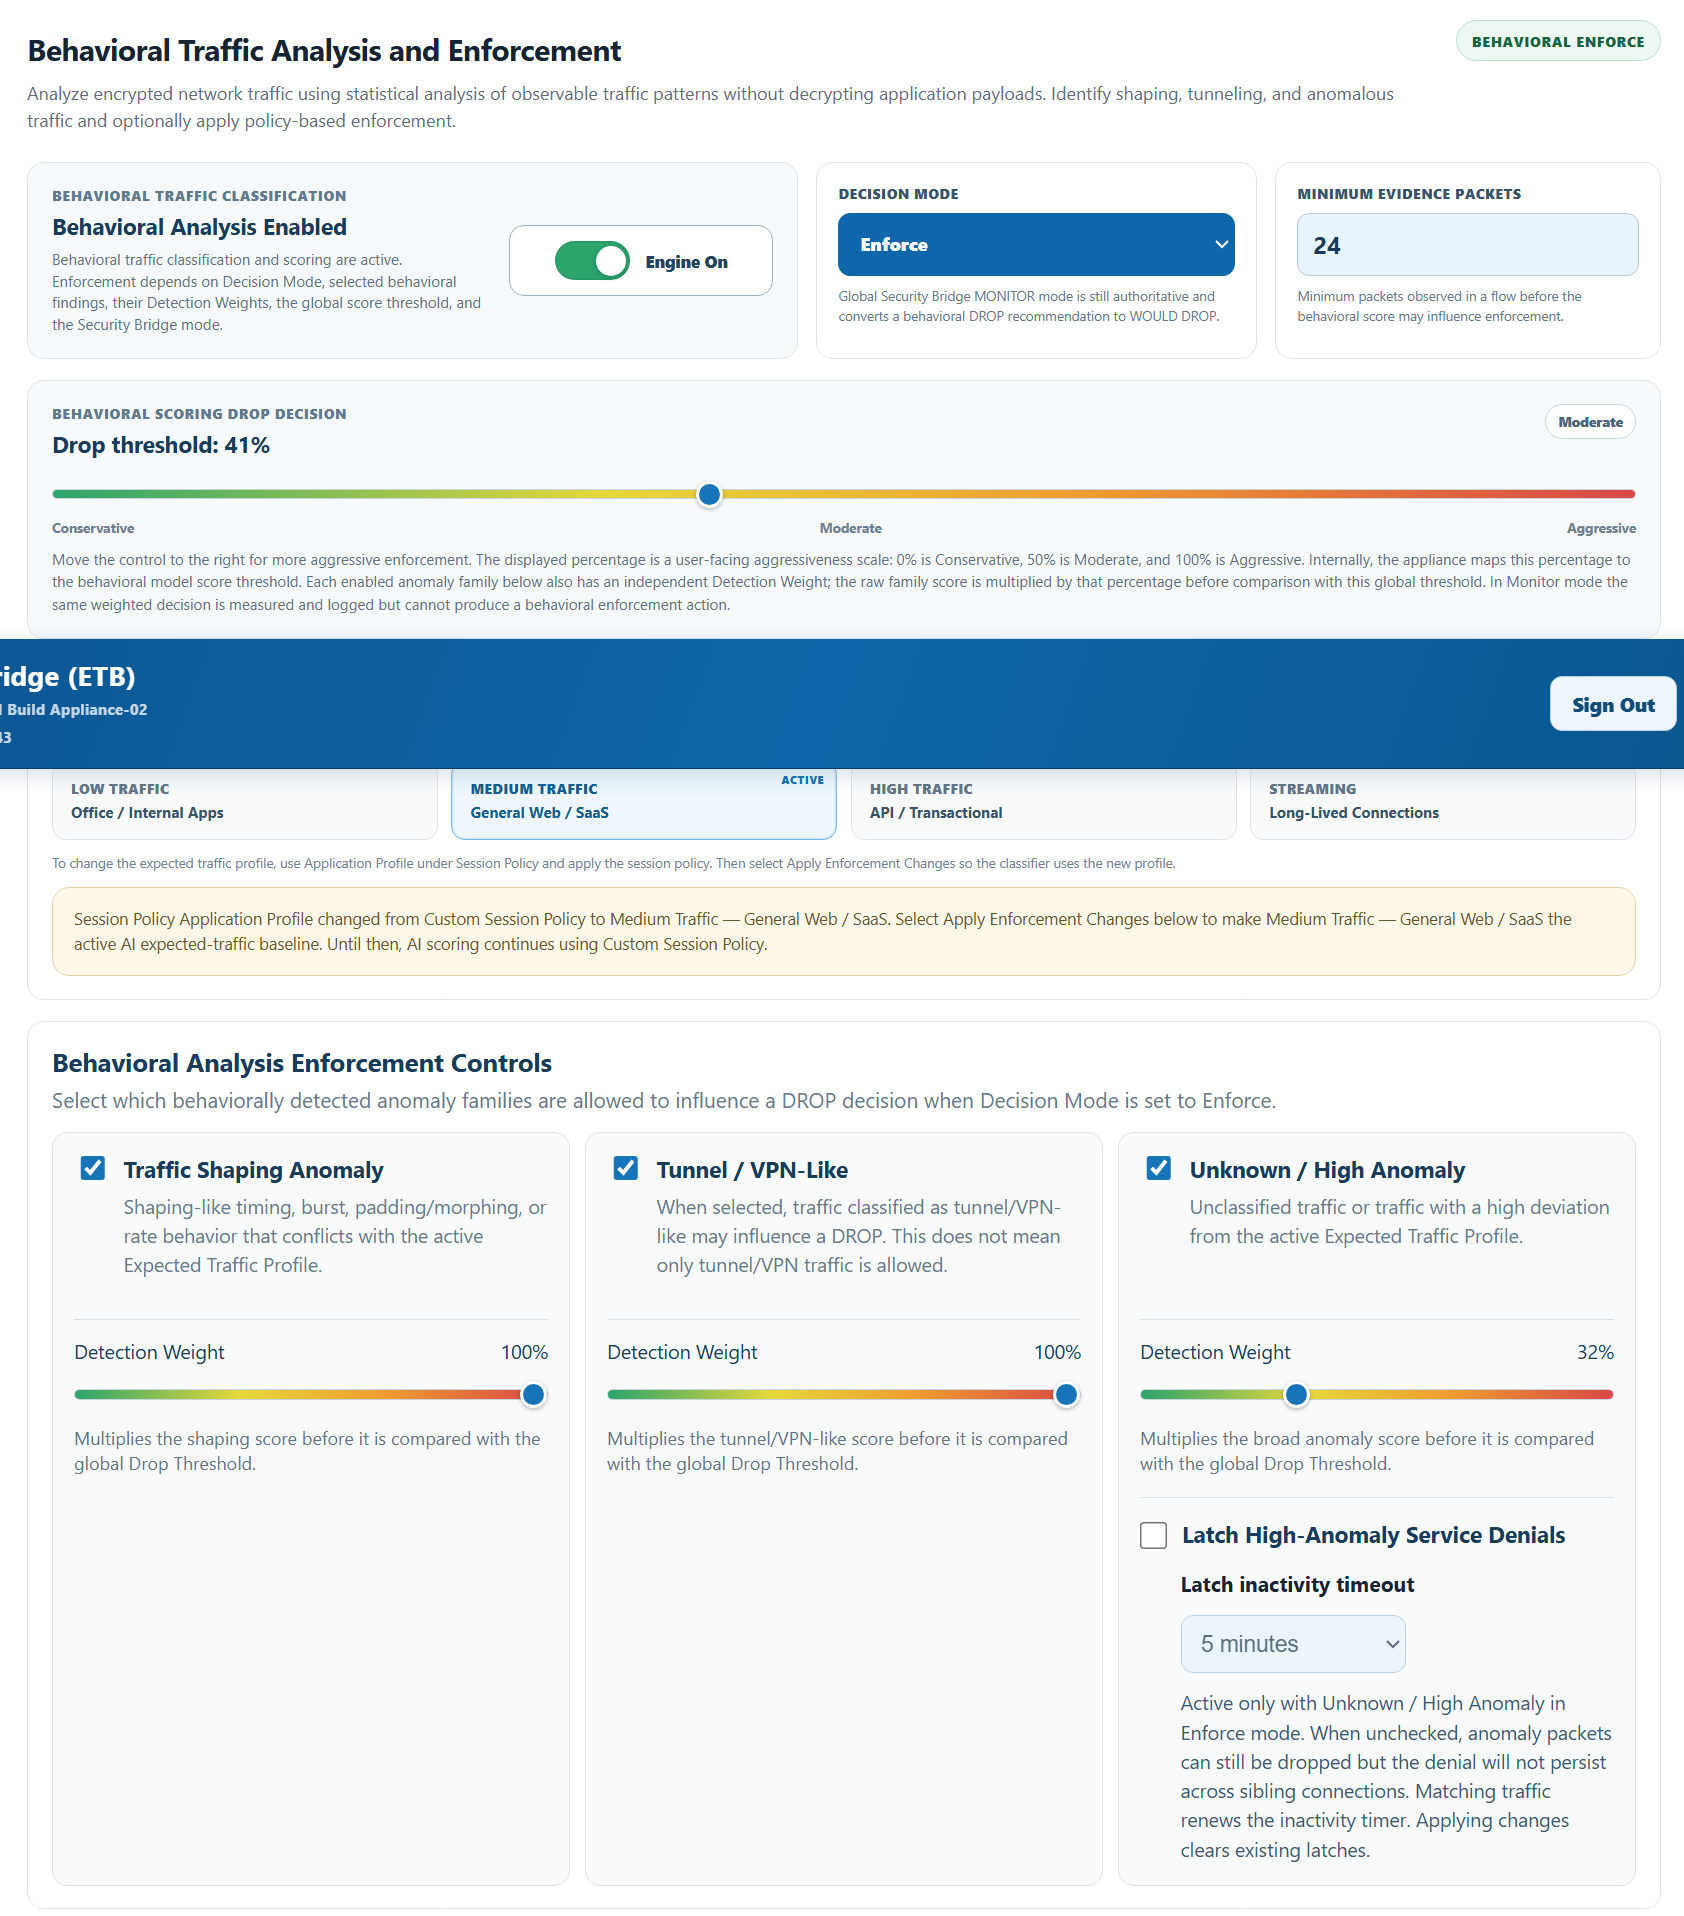
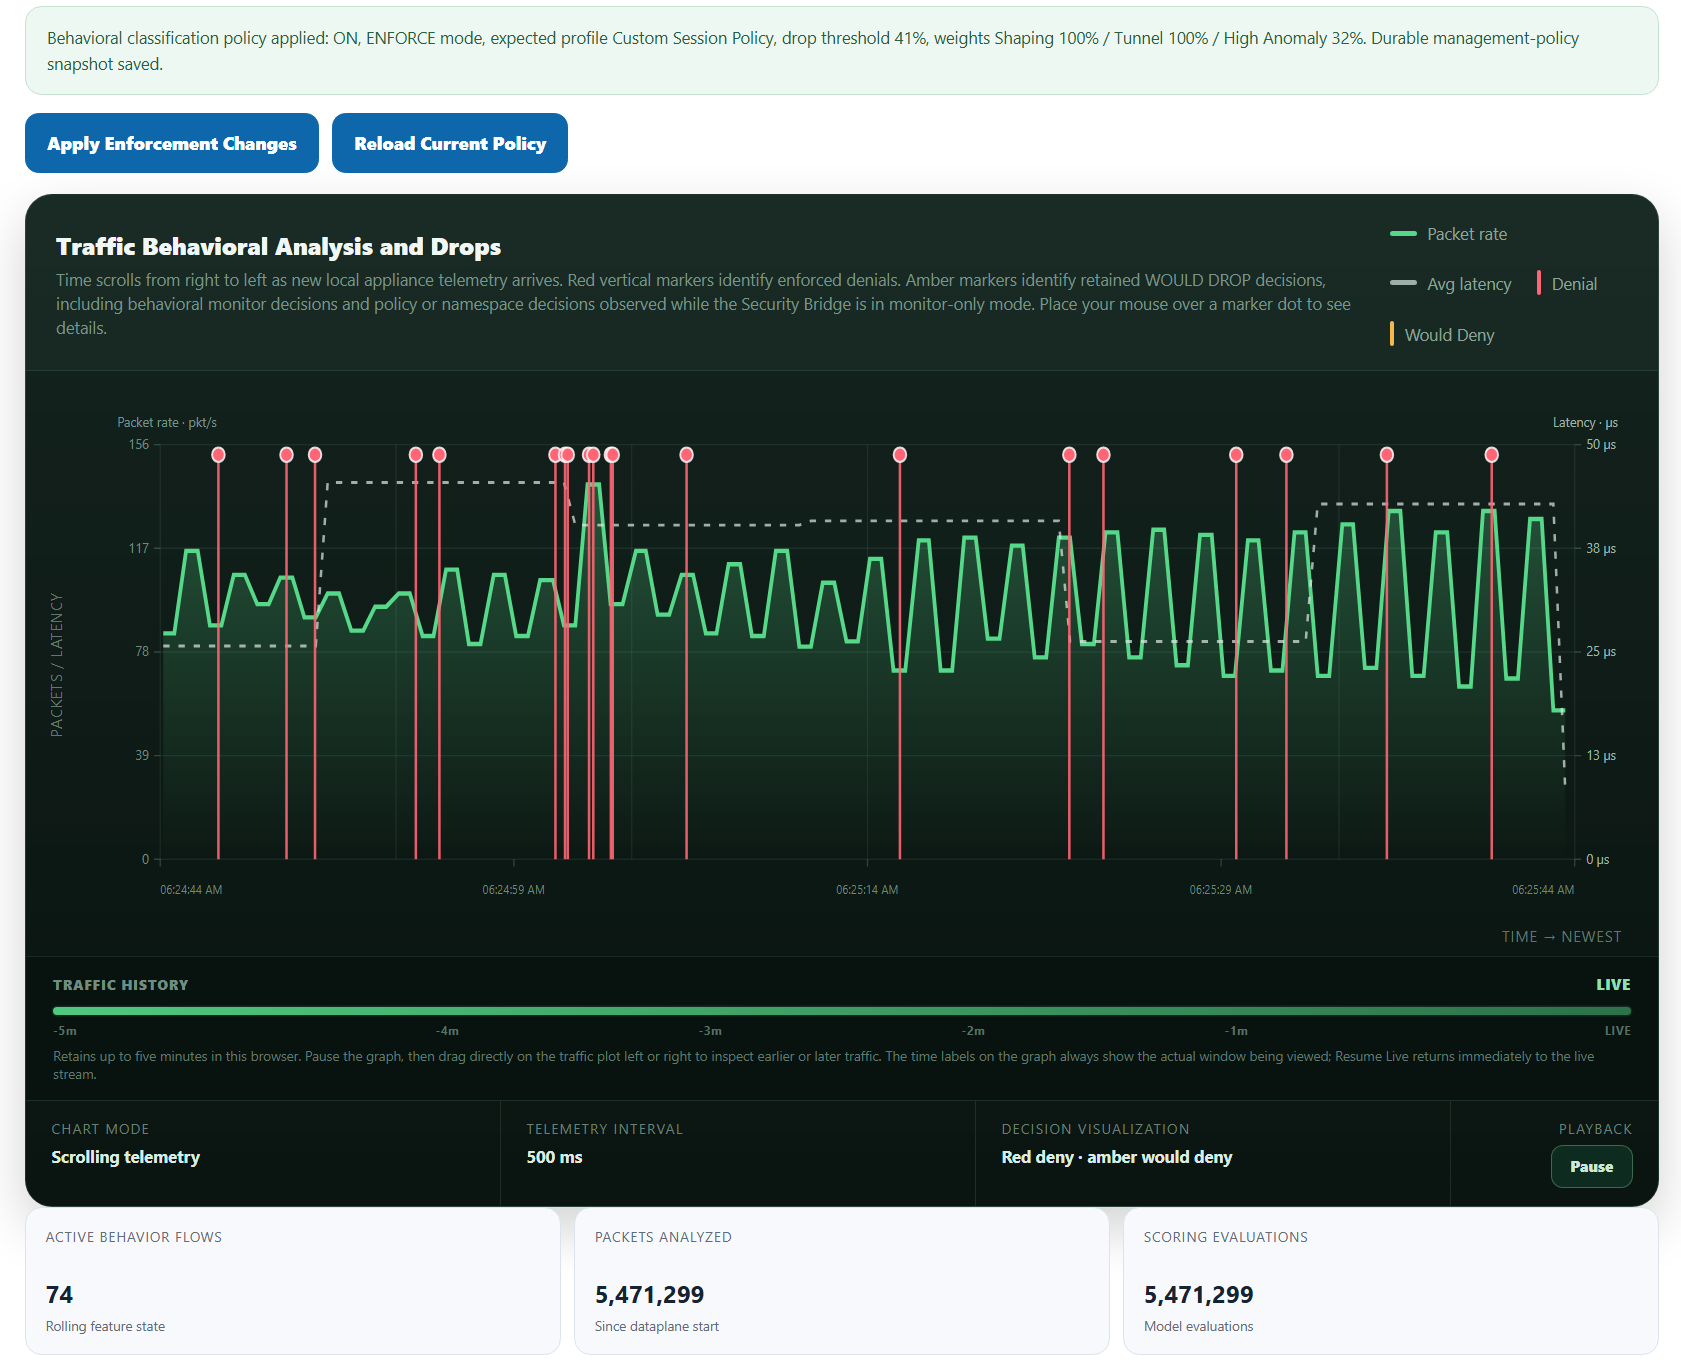
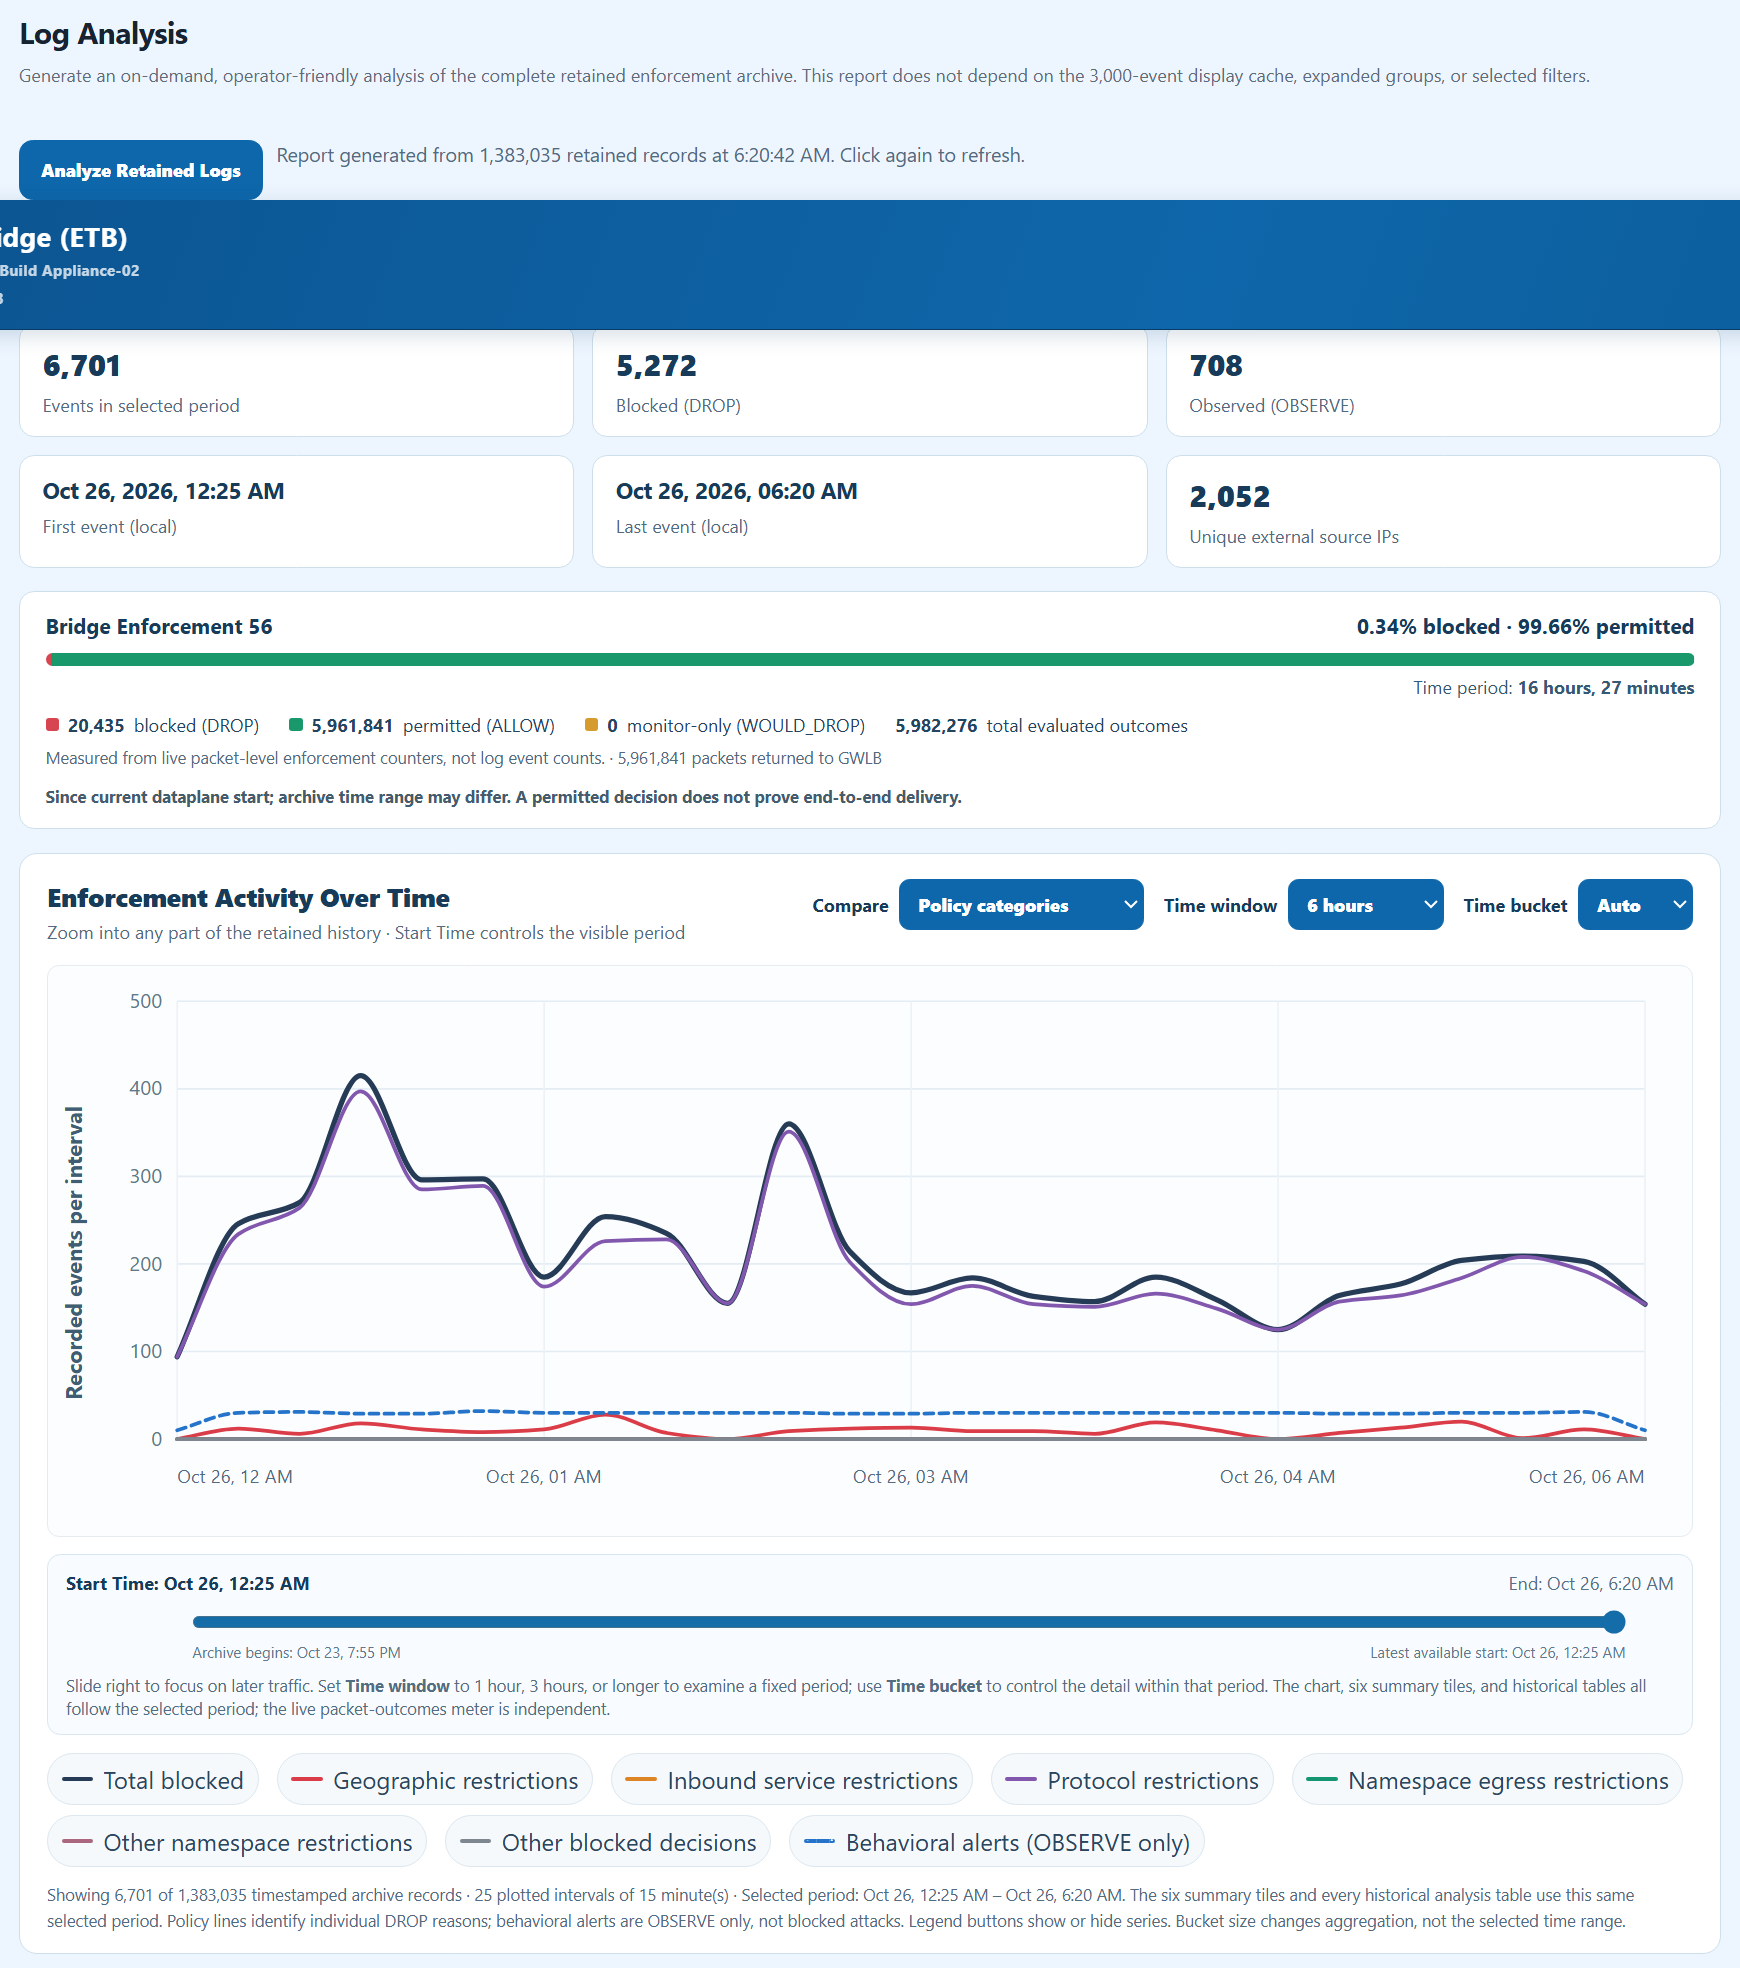
Captura real do dispositivo mostrando análises comportamentais e controles de aplicação.
Configure políticas independentes para redes protegidas e relações de tráfego.
Identifique padrões anômalos e aplique as regras de bloqueio comportamental configuradas.
Analise eventos de aplicação, integridade das sessões, ciclos de vida e telemetria.
Uma interface projetada para a configuração e supervisão do dia a dia.
A interface exibida é uma captura real do dispositivo ESBA, apresentada como exemplo e não como dados ao vivo do site.
DISPOSITIVO REAL / EXPERIÊNCIA OPERACIONAL
Capturas reais da interface ESBA durante o piloto de engenharia. Elas mostram aplicação de políticas, telemetria comportamental e análise de registros retidos; são imagens de um momento específico, não estatísticas do site em tempo real.
05 / SEU AMBIENTE, SUA ESCOLHA
A ESBA opera a infraestrutura do dispositivo, com ambientes protegidos específicos para cada cliente e os mesmos recursos centrais de gerenciamento e políticas.
Explore a hospedagem gerenciadaImplante em seu próprio ambiente AWS, com infraestrutura sob seu controle, direcionamento orientado de tráfego e uma experiência de gerenciamento do dispositivo.
Explore a implantação no clienteFEITO PARA QUEM ESTÁ NA LINHA DE FRENTE
A tecnologia pode ser sofisticada sem tornar cada decisão operacional um mistério. A ESBA coloca controles de aplicação, eventos relevantes e integridade do sistema nas mãos das equipes que protegem sua infraestrutura.
Explore o dispositivo06 / UM OLHAR MAIS DE PERTO
Por que os modelos de segurança precisam considerar a velocidade com que atividades automatizadas sondam a infraestrutura acessível.
Explore o desafio ↗Explore entrada, limites internos e políticas de saída como partes de um modelo mais amplo.
Explore o controle de tráfego ↗Por que a ESBA adota uma abordagem efêmera proprietária para o estado de segurança.
Explore a arquitetura ↗Das políticas por namespace à telemetria, o dispositivo une proteção e visibilidade operacional.
Explore a plataforma ↗PERGUNTAS IMPORTANTES
Alguns pontos úteis para iniciar uma avaliação empresarial ou técnica.
A ESBA foi projetada para atuar junto aos controles de segurança existentes na nuvem e na rede, acrescentando políticas configuráveis em linha e recursos de segurança efêmera. A implantação adequada depende do seu ambiente.
Ela aplica políticas ao tráfego roteado pelo dispositivo, incluindo conexões de entrada, tráfego entre ambientes protegidos e conexões de saída, quando aplicável. O roteamento e as políticas por namespace determinam o alcance da proteção.
A ESBA inclui um subsistema de análise comportamental capaz de identificar padrões suspeitos e aplicar bloqueios adicionais quando habilitado. A política principal continua prevalecendo; decisões comportamentais não podem anular um bloqueio básico.
Entre em contato com a ESBA para conversar sobre seu ambiente, modelo de implantação e a possibilidade de uma avaliação técnica ou parceria de projeto.
Vamos conversar sobre como proteger seu ambiente com um dispositivo de segurança em linha de nova geração.