RECONOCIMIENTO A VELOCIDAD DE MÁQUINA
Los sondeos no se detienen.
El reconocimiento automatizado busca servicios accesibles y oportunidades que puedan aprovecharse repetidamente.
Explora los controles de entrada
DISPOSITIVO DE SEGURIDAD DE NUEVA GENERACIÓN
ESBA combina inteligencia conductual con tecnología criptográfica avanzada cuya patente está en trámite para ayudar a prevenir y contener ataques de IA agéntica, limitar el movimiento lateral no autorizado y restringir las conexiones salientes de cargas de trabajo comprometidas o procesos no autorizados.
Los sistemas automatizados pueden buscar brechas, poner a prueba los accesos y desplazarse por infraestructuras conectadas a una velocidad que transforma la defensa. Proteger únicamente la puerta de entrada ya no es suficiente.
RECONOCIMIENTO A VELOCIDAD DE MÁQUINA
El reconocimiento automatizado busca servicios accesibles y oportunidades que puedan aprovecharse repetidamente.
Explora los controles de entradaDESPUÉS DEL ACCESO INICIAL
El acceso a un entorno no debería convertirse automáticamente en permiso para desplazarse hacia otro.
Explora la protección internaCONEXIONES NO AUTORIZADAS
Las rutas salientes no autorizadas merecen controles tan rigurosos como el tráfico entrante.
Explora el control de salida02 / PROTECCIÓN MÁS ALLÁ DEL PERÍMETRO
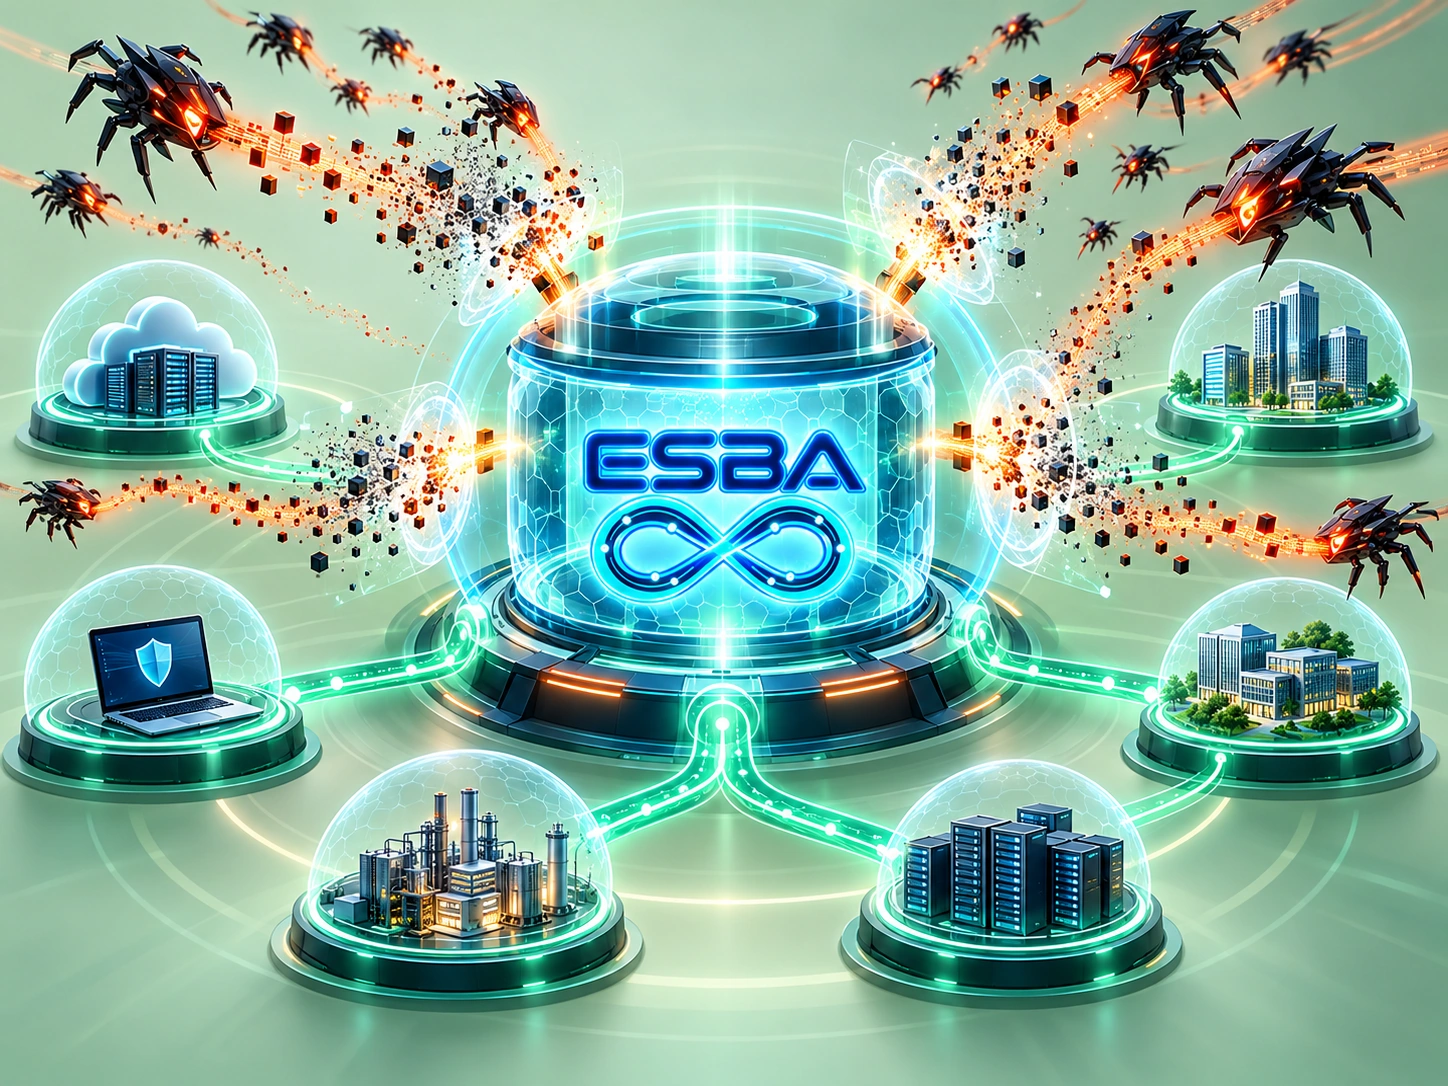
ESBA se ubica en la ruta del tráfico para aplicar la protección configurada en varios puntos de control, no solo cuando una conexión ingresa por primera vez.
Define qué servicios TCP y UDP entrantes pueden iniciar conexiones nuevas. Identifica escaneos y sondeos sospechosos mientras permites el tráfico autorizado explícitamente.
Visualización conceptual; no representa tráfico en tiempo real.
03 / QUÉ HACE DIFERENTE A ESBA
Seguridad que no da por hecho que la confianza de ayer debe mantenerse mañana.
ESBA combina la aplicación de políticas configurables en línea con una arquitectura de seguridad efímera patentable, diseñada para reducir el contexto de seguridad persistente. La implementación criptográfica subyacente sigue siendo propiedad intelectual protegida.
Contexto de seguridad limitado a su propósito
Ciclos de vida de sesión definidos
Aplicación de controles conductuales sobre la política principal
04 / EL DISPOSITIVO
Diseñado para el trabajo operativo real: configurar entornos protegidos, establecer límites de política, revisar eventos de aplicación y analizar lo que observa el dispositivo.
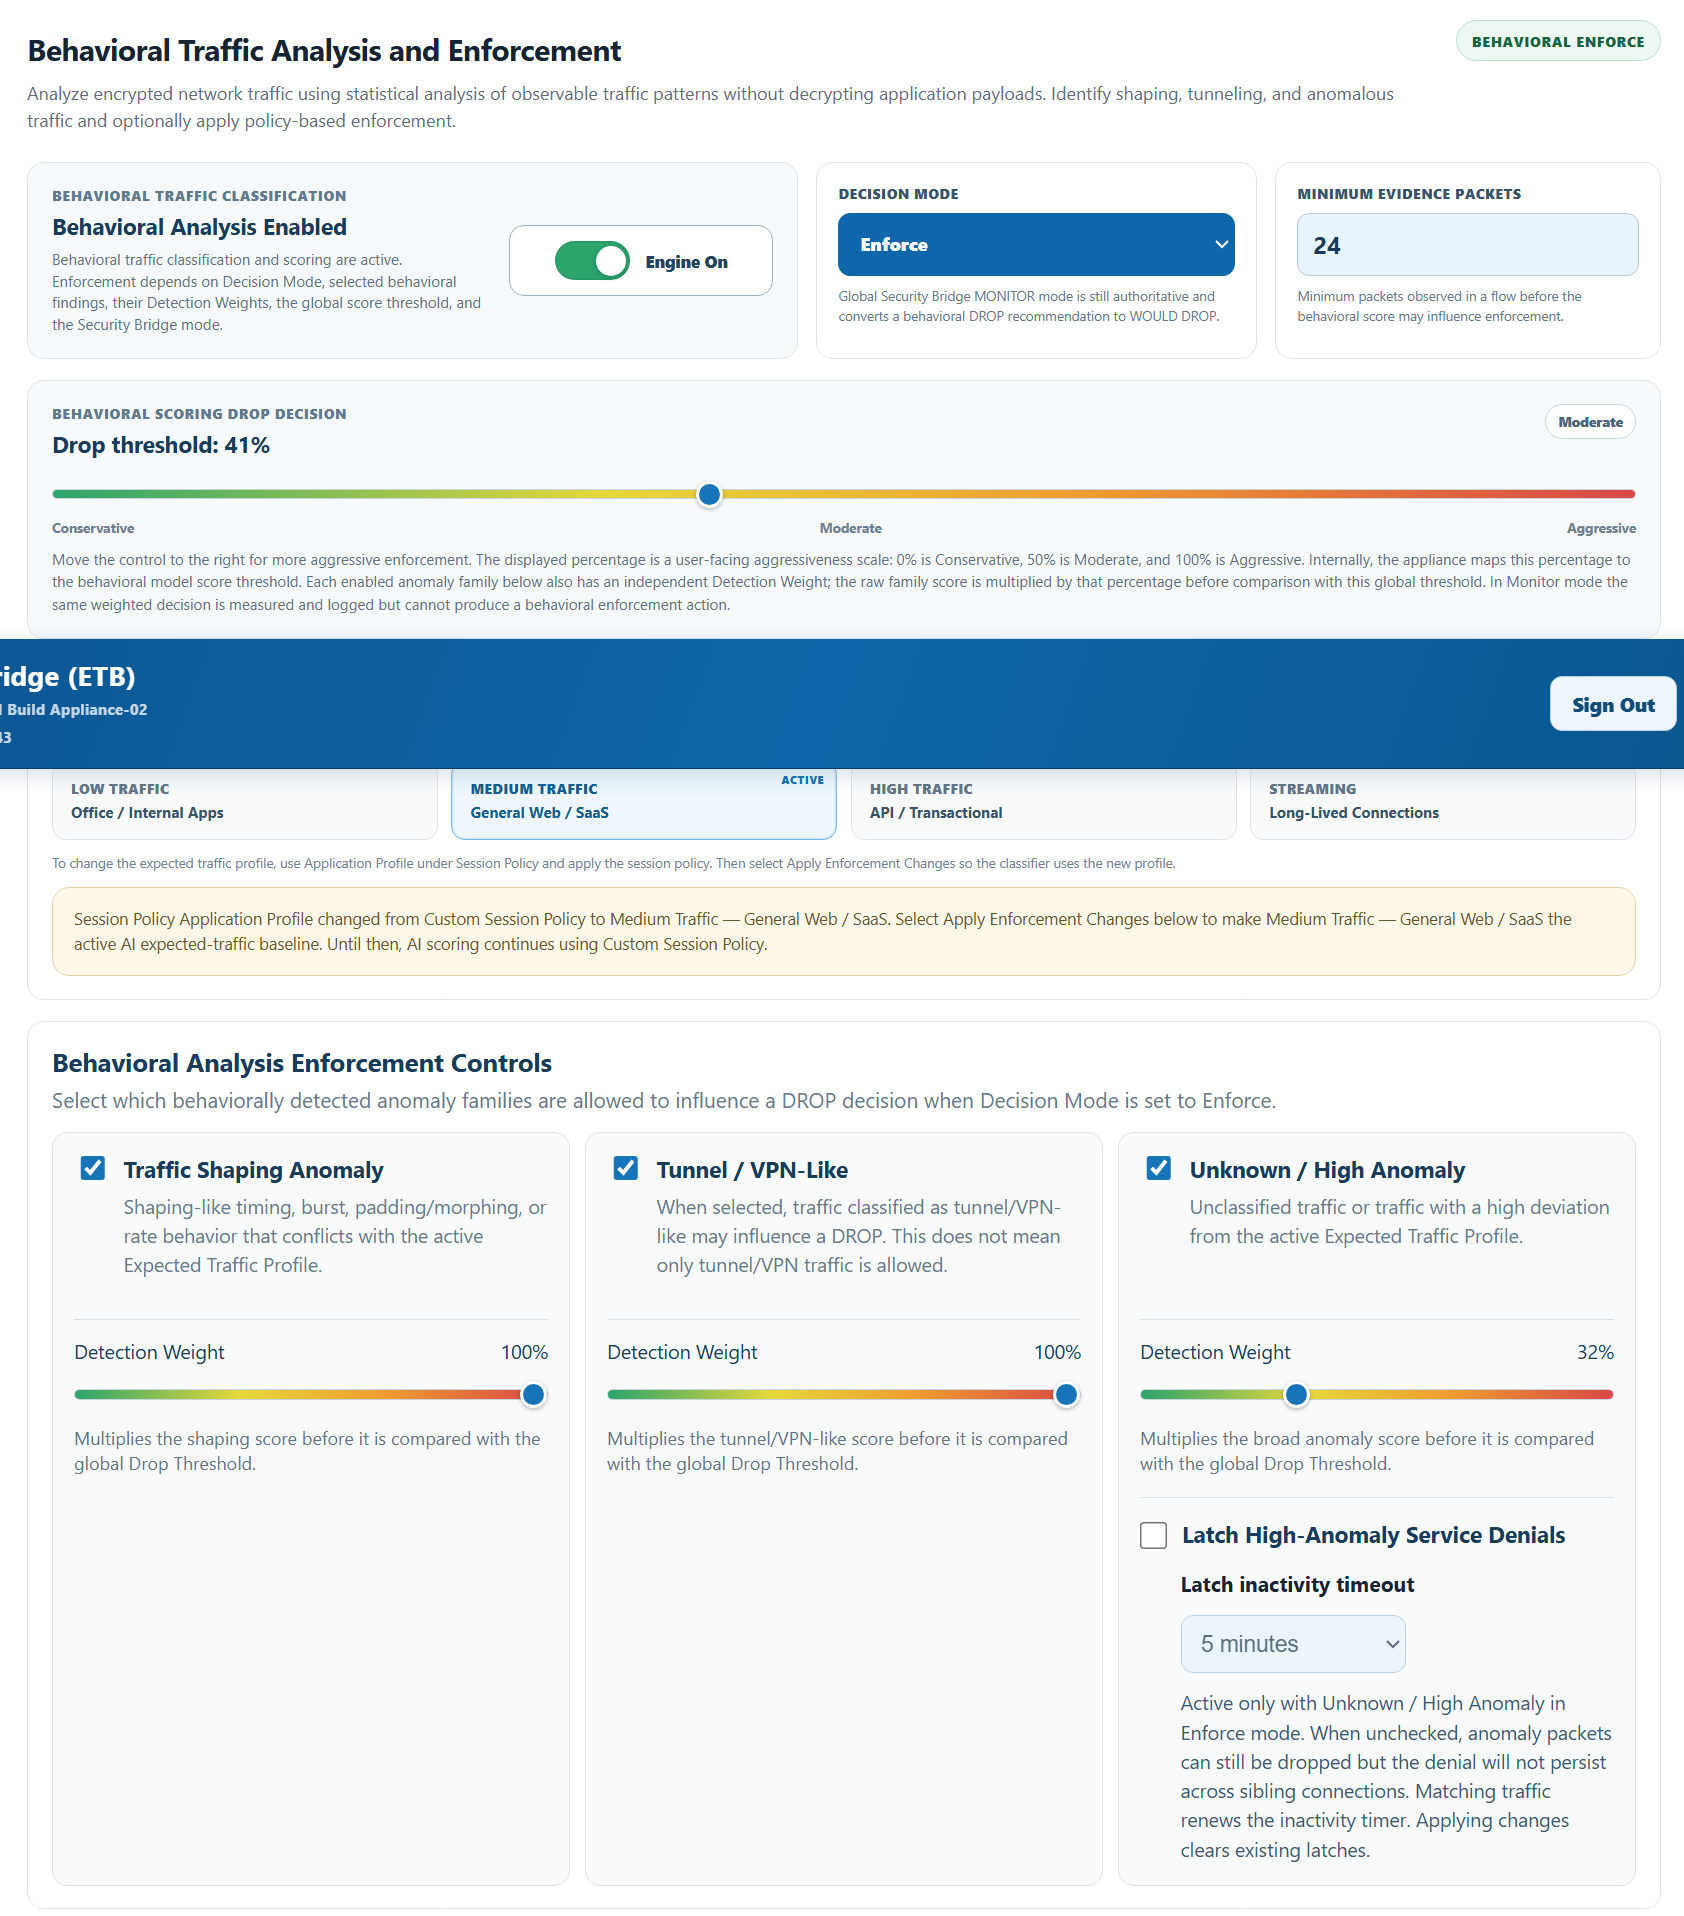
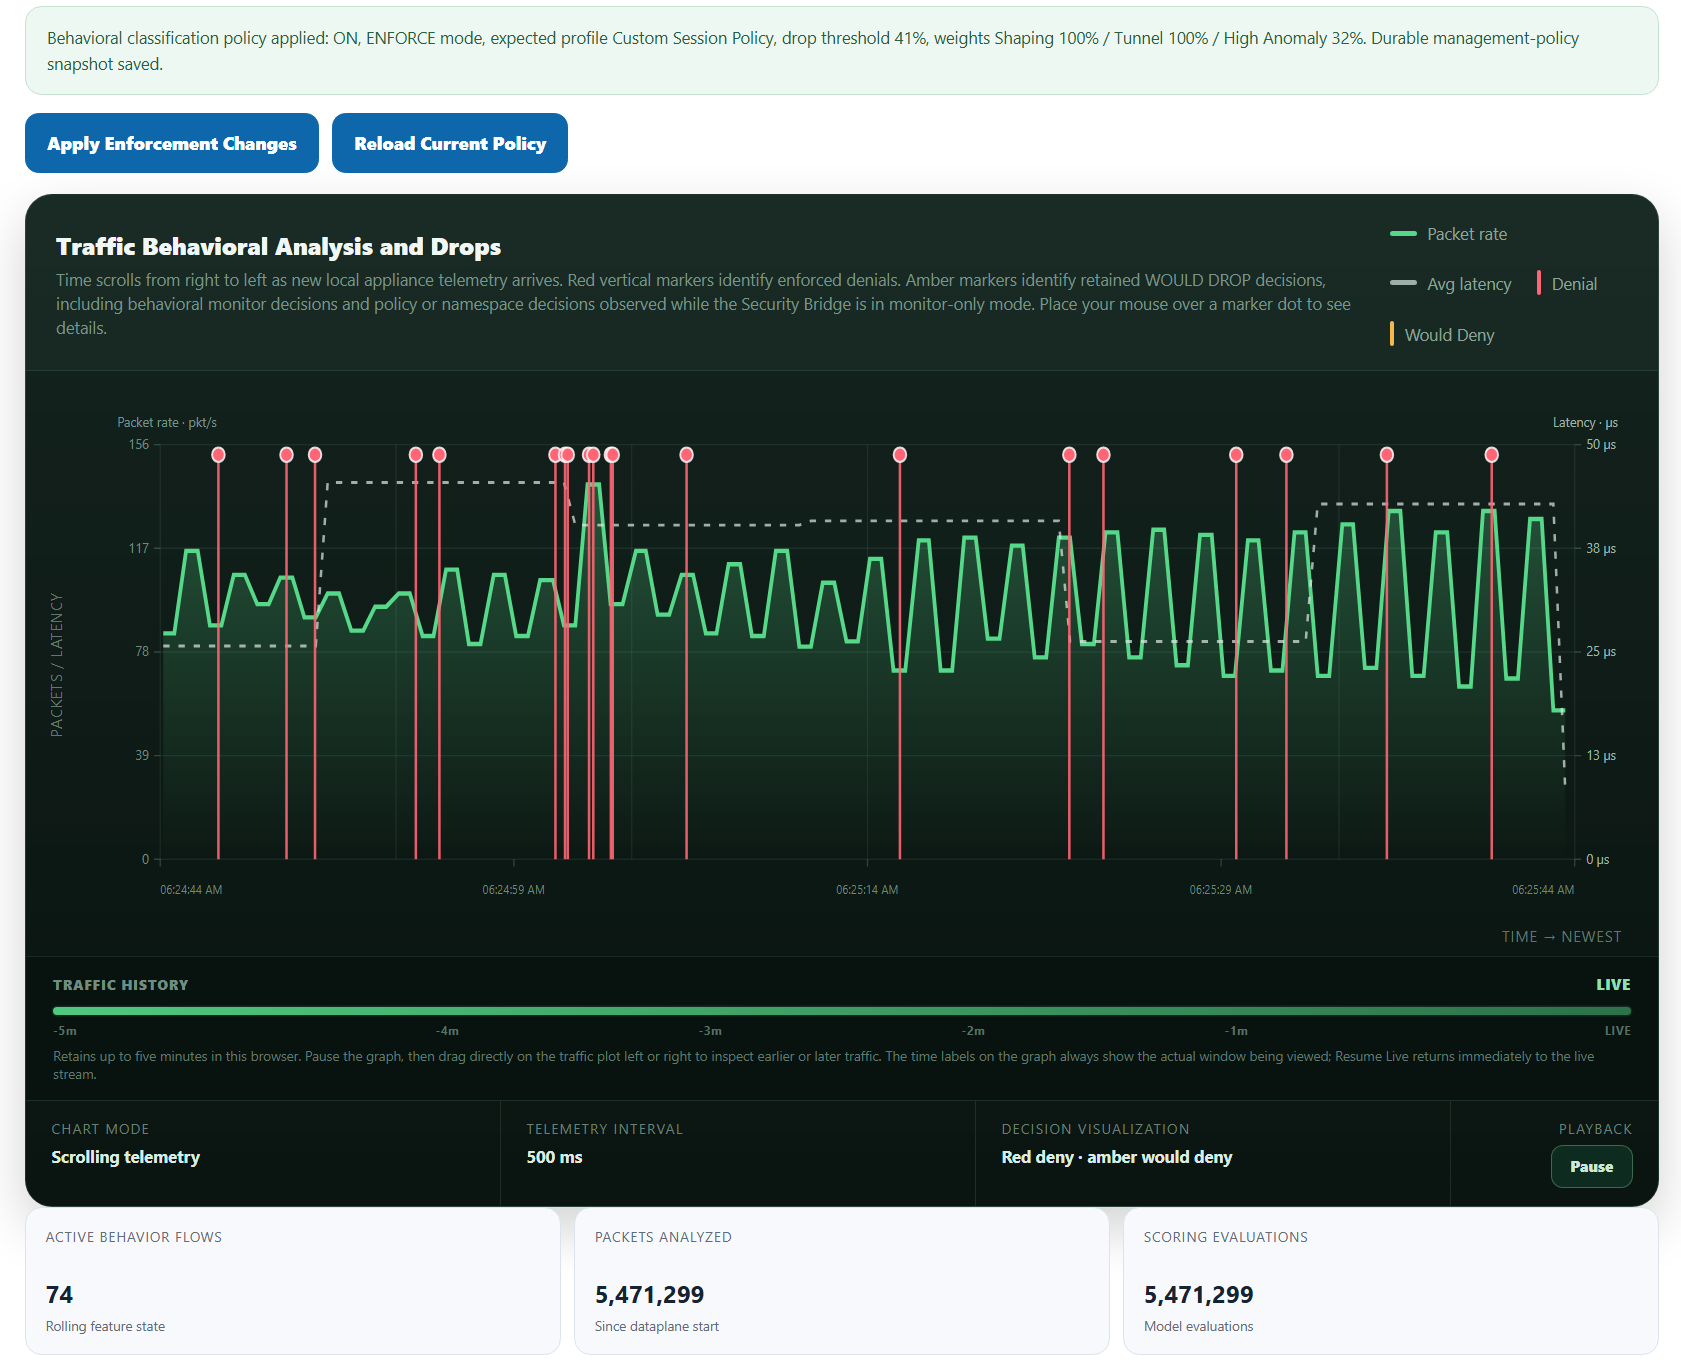
Captura real del dispositivo con análisis conductual y controles de aplicación de políticas.
Configura políticas independientes para redes protegidas y relaciones de tráfico.
Identifica patrones anómalos y aplica los controles conductuales configurados.
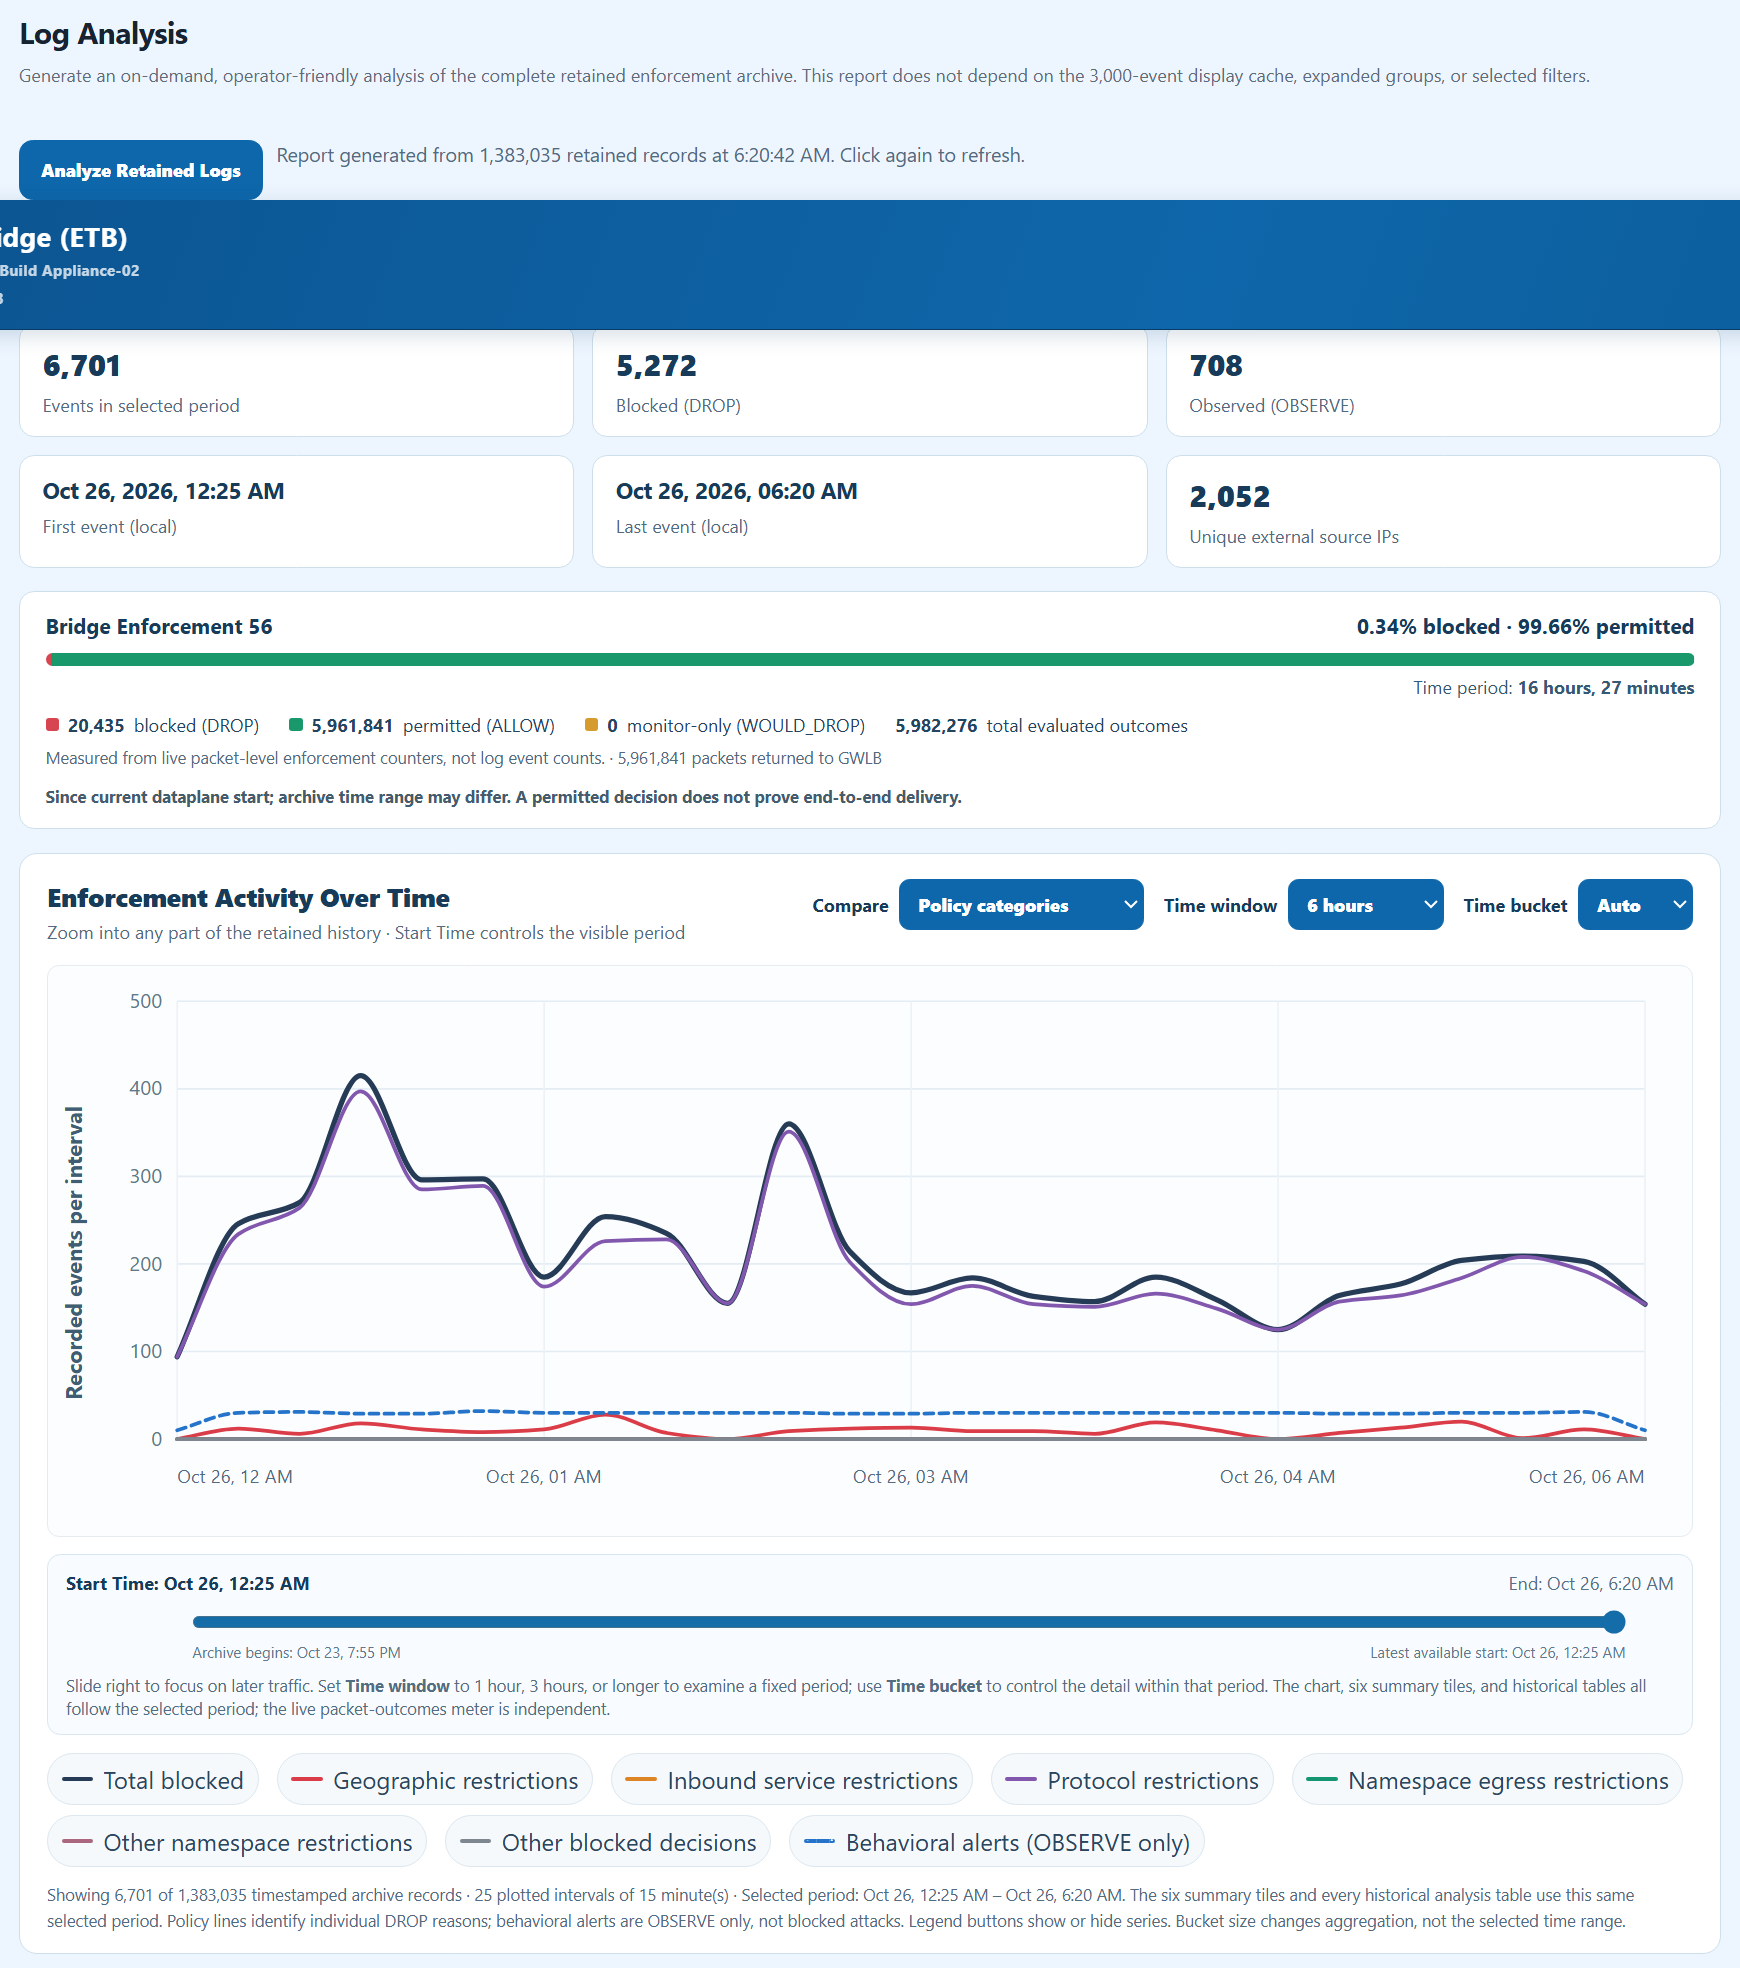
Revisa eventos de aplicación de políticas, estado de sesiones, ciclos de vida y telemetría.
Una interfaz diseñada para la configuración y supervisión cotidianas.
La interfaz mostrada es una captura real del dispositivo ESBA, presentada como una instantánea de referencia y no como datos en tiempo real del sitio.
DISPOSITIVO REAL / EXPERIENCIA OPERATIVA
Capturas reales de la interfaz ESBA durante el piloto de ingeniería. Muestran aplicación de políticas, telemetría conductual y análisis de registros conservados; son instantáneas, no estadísticas del sitio en tiempo real.
05 / TU ENTORNO, TU ELECCIÓN
ESBA opera la infraestructura del dispositivo, con entornos protegidos específicos del cliente y las mismas capacidades principales de administración y políticas.
Conoce la implementación administrada por ESBAImplementa en tu propio entorno de AWS con infraestructura bajo tu control, direccionamiento guiado del tráfico y administración del dispositivo.
Conoce la implementación alojada por el clienteDISEÑADO PARA QUIENES PROTEGEN TU OPERACIÓN
La tecnología puede ser sofisticada sin convertir cada decisión operativa en un misterio. ESBA pone controles de aplicación de políticas, eventos relevantes y el estado del sistema al alcance de los equipos que protegen tu infraestructura.
Conoce el dispositivo06 / UNA MIRADA MÁS A FONDO
Por qué los modelos de seguridad deben considerar la velocidad con la que la actividad automatizada puede explorar la infraestructura accesible.
Explora el desafío ↗Explora las políticas de entrada, los límites internos y las salidas como parte de un modelo integral.
Explora el control del tráfico ↗Por qué ESBA se basa en un enfoque efímero y propietario del estado de seguridad.
Explora la arquitectura ↗Desde las políticas por espacio de nombres hasta la telemetría, el dispositivo integra protección y visibilidad operativa.
Conoce la plataforma ↗PREGUNTAS IMPORTANTES
Estos son algunos puntos de partida para una evaluación empresarial o técnica.
ESBA está diseñado para trabajar junto con los controles de seguridad de red y nube existentes, y agregar políticas configurables en línea y capacidades de seguridad efímera. La implementación adecuada depende de tu entorno.
Aplica políticas al tráfico que pasa por el dispositivo, incluidas las conexiones entrantes, el tráfico entre entornos protegidos y las conexiones salientes, cuando corresponde. El enrutamiento y las políticas por espacio de nombres determinan el alcance de la protección.
ESBA incluye un subsistema de análisis conductual capaz de identificar patrones sospechosos y aplicar bloqueos adicionales cuando está habilitado. La política principal siempre prevalece: las decisiones conductuales no pueden anular un bloqueo de la política principal.
Contacta a ESBA para conversar sobre tu entorno, el modelo de implementación y la posibilidad de una evaluación técnica o una colaboración de diseño.
Hablemos de cómo proteger tu entorno con un dispositivo de seguridad en línea de nueva generación.