Politique par espace de noms
Configurez les réseaux protégés, les pairs approuvés, les services entrants, les destinations sortantes et les contrôles de protocole.
LE DISPOSITIF ESBA
Configurez la sécurité par espace de noms, examinez les données réelles d’application et surveillez la télémétrie comportementale en direct depuis l’interface de gestion du dispositif.
CAPTURE RÉELLE DU DISPOSITIF
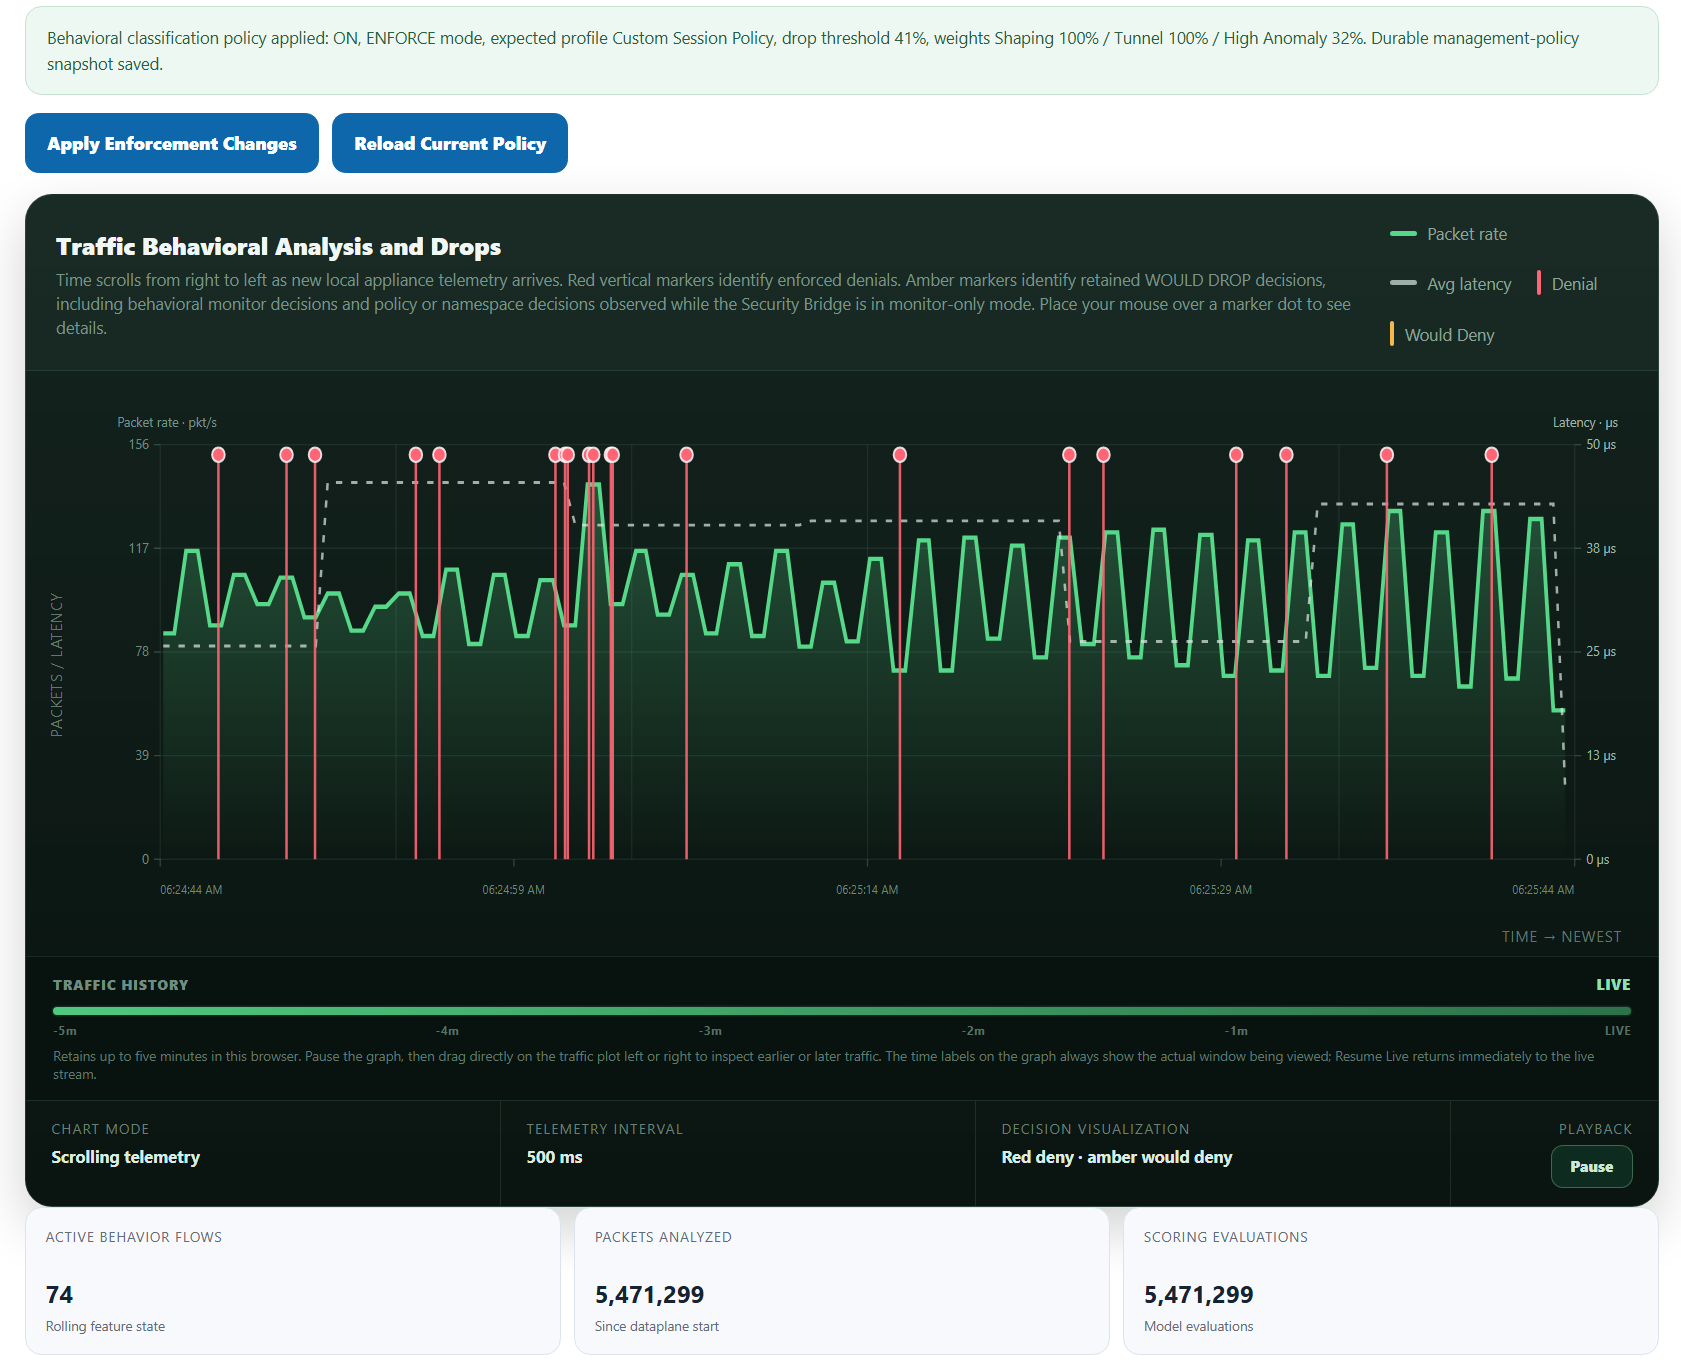
Cette interface pilote affiche le débit de paquets, la latence moyenne et les marqueurs de refus. Les marqueurs rouges indiquent les refus appliqués et les marqueurs ambre les décisions qui auraient été refusées en mode surveillance, le cas échéant. Il s’agit d’une capture, non d’un flux en direct.
JOURNAUX D’APPLICATION / AUDITABILITÉ
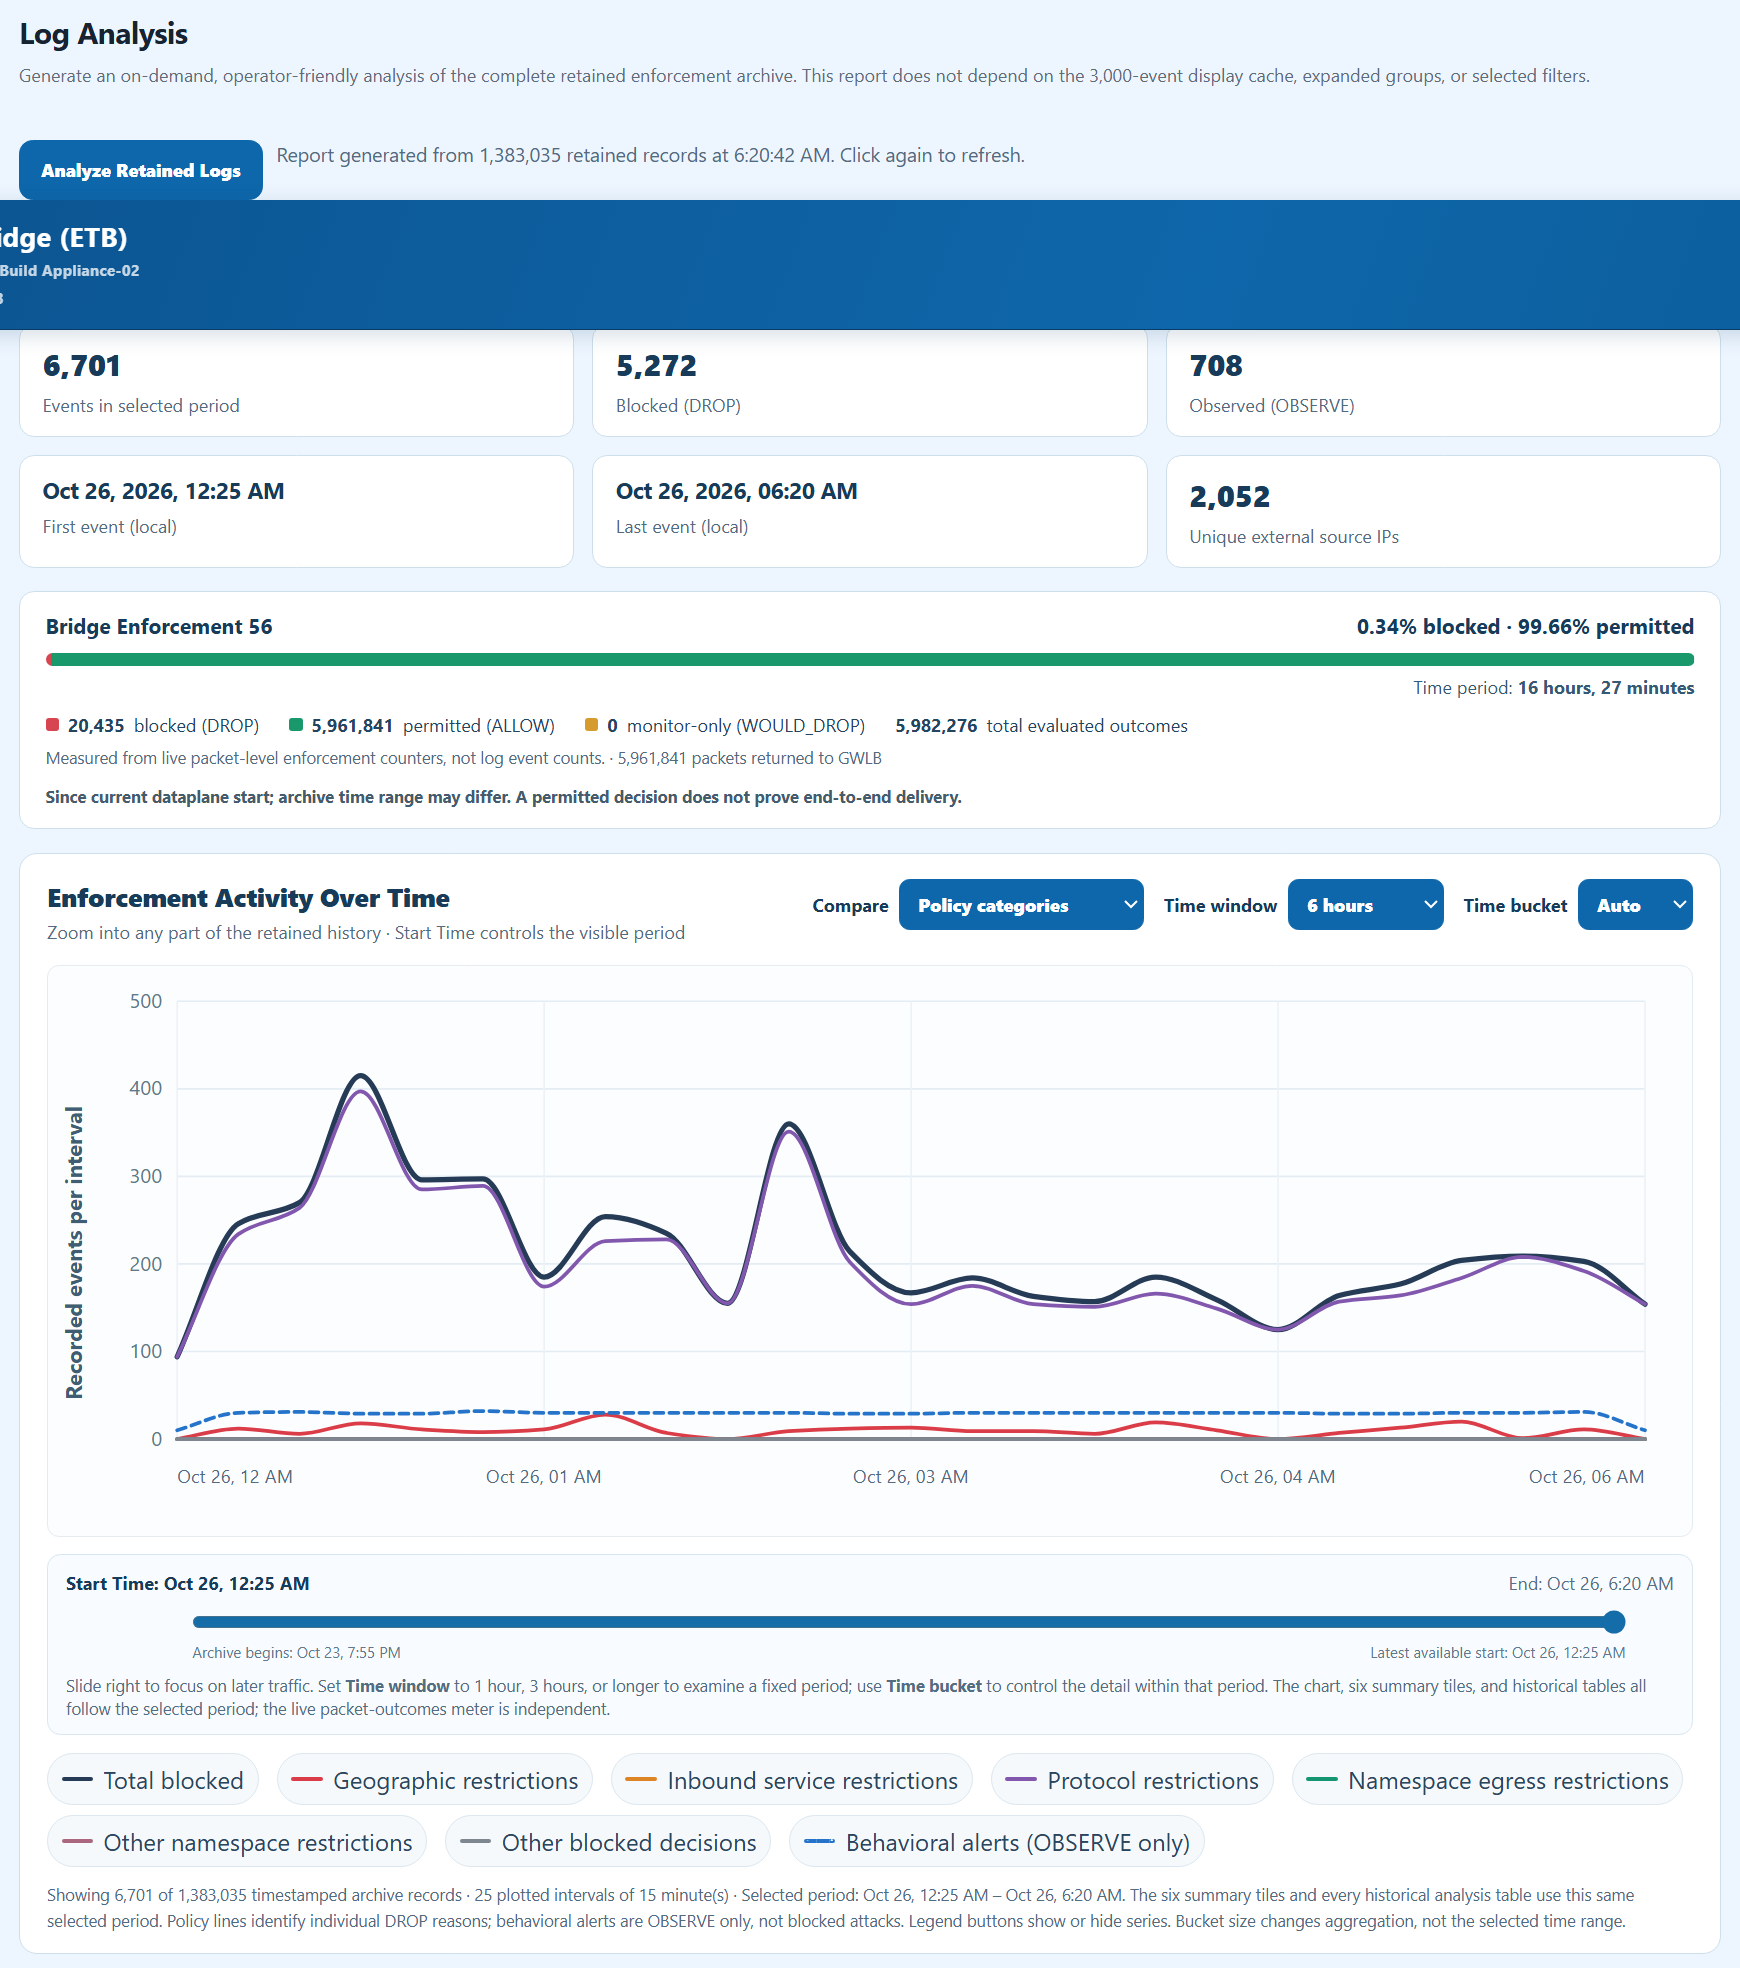
L’analyse des journaux fournit des graphiques historiques, des répartitions par catégorie et des éléments probants pour l’examen opérationnel. Les compteurs du produit et les événements archivés ne couvrent pas les mêmes éléments et ne doivent pas être confondus.
EXPÉRIENCE DE L’OPÉRATEUR
L’interface regroupe de véritables fonctions d’administration et d’exploitation.
Configurez les réseaux protégés, les pairs approuvés, les services entrants, les destinations sortantes et les contrôles de protocole.
Examinez l’état du plan de données, la santé du trafic, les décisions et les mesures comportementales.
Gérez les mises à jour approuvées, l’activation logicielle et le cycle de vie du contexte depuis les interfaces appropriées.